

Csatlós Erzsébert[1]: Az algoritmikus határigazgatás dilemmája - az ETIAS késlekedése mint óvatosság, intézményi korlát vagy rendszerszintű kudarc előjele* (FORVM, 2025/2., 5-31. o.)
https://doi.org/10.14232/forvmaip.2025.2.5-31
I. Bevezetés
Az Európai Unió (EU) tagállamaiban a közszolgáltatások átfogó digitális átalakulása zajlik, amelynek célja az adminisztratív terhek csökkentése és a szolgáltatások hatékonyságának növelése.[1] Az EU törekvése, hogy a polgárok és a vállalkozások az integráció egész területén magas színvonalú digitális szolgáltatásokhoz férjenek hozzá,[2] miközben ösztönzi a közszféra információinak újrafelhasználását.[3] E folyamat részeként a digitális technológiák egyre nagyobb szerepet kapnak a közfeladatok ellátásában, beleértve az automatizált adatfeldolgozáson és kockázatelemzésen alapuló döntési mechanizmusok alkalmazását is.
E digitális fordulat különösen markánsan jelenik meg az Európai Unió határigazgatási és migrációs politikájában. A migráció és a biztonság kérdésköre az elmúlt évtizedben
- 5/6 -
egyre szorosabban összekapcsolódott,[4] ami különösen a 2015-ös migrációs válság tapasztalatait követően vált meghatározó szakpolitikai szemponttá.[5] A statisztikai adatok is érzékeltetik a kihívás nagyságrendjét: 2015-ben több mint 50 millió harmadik országbeli állampolgár lépte át a schengeni térség külső határait, összesen több mint 200 millió alkalommal, miközben 1,8 millió illegális határátlépést regisztráltak.[6] Az ilyen jelenségek rámutattak arra, hogy a hagyományos határigazgatási ellenőrzési mechanizmusok önmagukban nem minden esetben képesek hatékonyan kezelni a mobilitás növekedésével járó biztonsági és migrációs kockázatokat. E felismerés nyomán az Európai Unió egyre inkább a digitális technológiákra és nagyléptékű adatbázisokra épülő határigazgatási rendszerek fejlesztése felé fordult. E törekvés egyik központi eleme az Európai Utazási Információs és Engedélyezési Rendszer (ETIAS), amely a vízummentesen utazó harmadik országbeli állampolgárok előzetes ellenőrzését szolgáló digitális engedélyezési mechanizmust hoz létre. A rendszer célja, hogy az utazási kérelmek automatikus feldolgozásával előzetesen értékelje azokat a potenciális biztonsági, illegális migrációval összefüggő vagy közegészségügyi kockázatokat, amelyek az Európai Unió területére történő belépéshez kapcsolódhatnak.[7]
Az ETIAS így az algoritmikus alapokon működő határigazgatás egyik első átfogó uniós példájának tekinthető. A rendszer digitális infrastruktúrára épülő, nagymértékben automatizált döntéshozatali logikát alkalmaz, amelyben a tagállami hatóságok elsősorban kivételes esetekben - például kockázati találatok esetén - vesznek részt az egyedi ügyek elbírálásában. Ez a megközelítés új dimenziót nyithat a külső határok ellenőrzésében, ugyanakkor alapvető kérdéseket vet fel az európai közigazgatás szervezeti és döntéshozatali struktúrájával kapcsolatban.
A rendszer tényleges működésének kezdete mindeddig bizonytalan maradt: bevezetését több alkalommal elhalasztották, és a jelenlegi előrejelzések 2026 utolsó negyedévére prognosztizálják.[8] A késlekedés egyrészt a nagyléptékű informatikai rendszerek technikai és intézményi integrációjának nehézségeire vezethető vissza, másrészt azonban szélesebb
- 6/7 -
normatív kérdéseket is felvet az automatizált döntéshozatal, az adatvédelem és az alapvető jogok védelmének területén.[9] A személyes adatok kezelése, az esetleges diszkrimináció kockázata, a hatékony jogorvoslathoz való hozzáférés, valamint a menedékjog gyakorlati érvényesülése mind olyan kérdések, amelyek az ETIAS működésének előkészítési szakaszában is jelentős szakmai vitákat generálnak.[10]
A tanulmány elsődleges célja az európai közigazgatás többszintű struktúrájának vizsgálata az ETIAS rendszer kontextusában. Ennek keretében azt elemzi, miként illeszkedik e digitális alapú megközelítés az Európai Unió közigazgatási rendszerébe, és mennyiben alakíthatja át a végrehajtás hagyományos modelljét, amelyben az egyedi ügyek eldöntése jellemzően a tagállami hatóságok hatáskörébe tartozott. Az ETIAS ezzel szemben a digitális infrastruktúrára építve bizonyos végrehajtási funkciókat részben szupranacionális szintre emel. Bár hasonló megoldások az uniós jog más területein is megfigyelhetők,[11] az egyedi ügyek alkalmazásáért továbbra is alapvetően a tagállami hatóságok felelősek, ami különösen érdekessé teszi az ETIAS intézményi sajátosságait. A tanulmány célja ezért nem pusztán az ETIAS működésének és bevezetési folyamatának bemutatása, hanem annak vizsgálata is, hogy a rendszer körüli késlekedés milyen tágabb közigazgatási és jogi következtetésekhez vezethet az Európai Unió határigazgatási modelljével kapcsolatban. Az ETIAS olyan hibrid döntéshozatali rendszert hoz létre, amelyben a kockázatelemzés és az előszűrés egy része automatizált digitális infrastruktúrára épül, miközben az egyedi ügyek feletti végső felelősség továbbra is a tagállami hatóságoknál marad. Ez a kettősség új kérdéseket vet fel az intézményi felelősség, a jogállami kontroll és az algoritmikus
- 7/8 -
döntéshozatal átláthatóságának biztosítása szempontjából. A tanulmány ennek megfelelően annak vizsgálatát célozza, hogy az ETIAS késlekedése mennyiben tekinthető az algoritmikus határigazgatás kialakulásának természetes velejárójának, és mennyiben utal az európai közigazgatás digitális átalakulásával együtt járó intézményi korlátokra.
II. A migrációellenőrzés klasszikus szűrőeszköze és a feladatmegosztás
A tanulmány szempontjából a migráció a schengeni térségen kívülről érkező harmadik országbeli állampolgárok mozgását és tartózkodását jelenti az európai közigazgatási térségen belül. Az ellenőrzés e kontextusban az illetékes hatóságok azon képességét jelenti, hogy biztonsági és migrációs megfontolások alapján megakadályozzák a nemkívánatos személyek beutazását. A biztonsági tanulmányok az 1980-as évektől egyre inkább biztonsági kérdésként kezelik a migrációt;[12] ez a koncepció az Európai Unió politikájában 2016 óta van jelen: a migráció biztonsági kockázat.[13]
Az EU vízumpolitikája e kontroll egyik kulcsfontosságú eszköze, egy külső, első védelmi vonal,[14] távoli rendfenntartó eszköz.[15] Az, hogy a harmadik országbeli állampolgárok vízumkötelezettség alá esnek-e, vagy mentesülnek alóla, minden esetben a különböző kritériumok alapos és komplex értékelése alapján dől el.[16] A kritériumok között a gazdasági szempontok kiemelt szerepet játszanak: széles körben elterjedt az a nézet, hogy a vízumok olyan mechanizmusként működnek, amely lehetővé teszi a gazdagabb országok számára a jellemzően kevésbé fejlett országokból érkező migráció kontrollált szabályozását, figyelembe véve a migráció motivációit, a migránsok készségeit és társadalmi-kulturális hátterét.[17] Ugyanakkor a korlátozások nem csupán a nemzetközi kereskedelemre és a közvetlen külföldi befektetésekre gyakorolnak hatást, hanem az érintett országokból érkező turizmus volumenét is körülbelül 20%-kal csökkenthetik. Ennek következtében a vízumkorlátozások a turizmust és a kereskedelmi áramlásokat más, vízummentes célállomások felé terelhetik, ami a globális mobilitás és gazdasági interakciók átrendeződéséhez vezet. Továbbá a vízumkorlátozások bevezetése jelentős adminisztratív terheket ró
- 8/9 -
az államokra és árnyékot vethet a gazdasági globalizáció előnyeire. E kontextusban a vízummentességi programok általában kedvezőbb eredményeket hoznak: elősegítik a turizmus és a kereskedelmi kapcsolatok élénkítését, csökkentik az adminisztratív költségeket, és támogathatják a hosszú távú gazdasági integrációt a nemzetközi színtéren.[18]
Európában - amely magában foglalja az Európai Uniót, az EU tagállamait, a schengeni térséget, valamint az olyan alapvető értékeket, mint a szabadság, a biztonság és az igazságosság - jelentős szerepet kap az egységesség és az egységes gondolkodás iránti törekvés.[19] Ennek szellemében a rövid távú utazások tekintetében a harmadik országbeli állampolgárok két fő csoportba sorolhatók: a vízummentes országok állampolgáraira, akik 180 napon belül legfeljebb 90 napig tartózkodhatnak vízum nélkül, valamint a vízumköteles országok állampolgáraira. A schengeni vízum legfeljebb 90 napos tartózkodást tesz lehetővé, ugyanakkor kiadása csupán egy a belépés feltételei közül, és hosszabb tartózkodás esetén nemzeti vízum vagy tartózkodási engedély szükséges.[20] Az eljárás az EU vízumkódexének keretében zajlik, de a végrehajtás alapvetően a tagállamok feladata, elsősorban a konzulátusokon keresztül. A döntéshozatal során a hatóságok uniós információs rendszereket - különösen a vízuminformációs rendszert (VIS) és a schengeni információs rendszert (SIS) - használnak, és szükség esetén más tagállamokkal is konzultálhatnak. Ennek eredményeként az EU rövid távú vízumpolitikája egy összetett, több szintű igazgatási és információs hálózaton keresztül valósul meg, amelyben a tagállamok központi szerepet töltenek be.[21]
Ez a komplex hálózat lehetővé teszi az Európai Unió rövid távú vízumpolitikájának eseti alapú végrehajtását, miközben a tagállamok ebben a folyamatban központi szerepet töltenek be. A migráció európai szintű igazgatása tehát elsősorban a közvetett (decentralizált) végrehajtási mechanizmusok révén valósul meg. Ennek következtében a szabadság, a biztonság és a jogérvényesülés alapelvei e kontextusban a különböző joghatóságok illetékes hatóságainak koordinált együttműködésénkeresztül érvényesülnek, amelyet korszerű információgazdálkodási rendszerek támogatnak, biztosítva az adatok és az információáramlás naprakészségét. A rendszer működése ugyanakkor nagyszámú ügy kezelését igényli, ami egyre inkább rámutat a digitalizáció és az automatizált ellenőrzési megoldások szükségességére. Az európai államok közötti fizikai határok a schengeni öveze-
- 9/10 -
ten belül jelentősen elmosódtak, ami újragondolásra kényszerítette a külső és belső biztonsági koncepciók közötti különbségtételt,[22] valamint a migráció ellenőrzésének gyors alkalmazkodását a változó kihívásokhoz.[23] A migrációs nyomás mértéke és az ügyszámok nagyságrendje jelentős terhet rónak a tagállami hatóságokra: évente több millió rövid és hosszú távú vízumkérelmet, valamint visszatérési eljárást kell kezelniük, ami komoly emberi és pénzügyi erőforrásokat igényel. Az európai államok közötti fizikai határok a schengeni övezeten belül jelentősen elmosódtak, ami újragondolásra kényszerítette a külső és belső biztonsági koncepciók közötti különbségtételt, valamint a migráció ellenőrzésének gyors alkalmazkodását a változó kihívásokhoz. A migrációs nyomás mértéke és az ügyszámok nagyságrendje jelentős terhet rónak a tagállami hatóságokra: évente több millió rövid és hosszú távú vízumkérelmet, valamint visszatérési eljárást kell kezelniük, ami komoly emberi és pénzügyi erőforrásokat igényel.[24] Az ilyen nagyságrendű ügyteher kezelése közvetlenül az ETIAS bevezetésének előnyeire világít rá. A digitális engedélyezési mechanizmus előzetesen értékeli a potenciális biztonsági és migrációs kockázatokat, így előszűrőként működik, és jelentősen csökkenti a tagállami hatóságokra nehezedő terheket. A tagállami szervek csak kivételes vagy indokolt esetekben kapcsolódnak be az eljárásba, ami lehetővé teszi a nagy ügyszám hatékonyabb és átláthatóbb kezelését, miközben fenntartja az uniós polgárok biztonságát. Ebből a szempontból az ETIAS rendszer paradigmaváltást kínál: a digitális alapú engedélyezési mechanizmus központosított módon kezeli az utazási engedélyeket, miközben a tagállami hatóságok csak kivételes esetekben vesznek részt az eljárásban, ezáltal modernizálva és hatékonyabbá téve a migrációs ellenőrzés folyamatát.
III. A feladatellátás újrarendezése a digitális rendszerben
A feketelistára felvett harmadik országbeli állampolgárokkal ellentétben a fehérlistára kerültek teljes mértékben kívül esnek a hagyományos ellenőrzési mechanizmusok radarján. Ez több mint hatvan ország állampolgárait érinti, köztük olyan nagy népességű országokét, mint az Amerikai Egyesült Államok és az Egyesült Királyság, valamint számos különleges státuszú területét. Másrészt, a határigazgatást számos központosított információs rendszer támogatja, amelyek adatokat szolgáltatnak a tagállamok határőreinek, vámhatóságainak, rendőri személyzetének és igazságügyi szerveinek.[25] Mindazonáltal a biztonság fenntartása továbbra is jelentős kihívást jelent, mivel a hatalmas adatmennyiség kezelése
- 10/11 -
széttagolt módon, különböző jogi keretek és informatikai hálózatok mentén történik, és számos szereplő részvételével valósul meg, különböző felhasználói igényeket és célokat szolgálva. Ennek következtében a határellenőrzés és biztonság jelenlegi adatbázis-kezelési struktúrája összetett és gyakran fragmentált rendszert alkot, amely az ETIAS-alatt megváltozik.[26]
1. Az adatok kiaknázása mint első védelmi vonal
Az elektronikus közigazgatás alapvetően a hagyományos közigazgatási eljárások esetén technológiai támogatást jelent. Az eljárás szerkezete, a hatósági döntéshozatal logikája és az eljárási garanciák változatlanok maradnak; csupán az ügyintézés csatornája alakul át. Ezzel szemben a digitális közigazgatás egy minőségi ugrást jelent. Itt nem pusztán a kommunikáció válik elektronikussá, hanem maga az eljárás is transzformálódik: a folyamatok újratervezése, az automatizmusok beépítése, valamint az, hogy a döntéshozatal egy része előre meghatározott szabályok és rendszerek alapján, emberi közreműködés nélkül zajlik.[27] Dogmatikailag ez azt jelenti, hogy a döntéshozatalt támogató algoritmusok függvényében a jogalkalmazói aktus egyre kevésbé kötődik konkrét ügyintézőhöz és egyre inkább rendszerszintű működés eredménye lesz. A hangsúly eltolódik az egyedi mérlegelésről az előzetesen meghatározott döntési logikákra. Ebben az adat szerepe és annak kiaknázása kimagaslik,[28] az ETIAS struktúrája pedig példa erre az egyelőre még ritka jelenségre.
Az Európai Unió elsősorban kulcsfontosságú, nagyméretű informatikai rendszerekre támaszkodik, mint például a Schengeni Információs Rendszer (SIS), amely riasztásokat szolgáltat tárgyakról és személyekről; a Vízuminformációs Rendszer (VIS), amely a harmadik országbeli állampolgárok rövid távú vízumait kezeli; valamint az európai menekültügyi ujjlenyomat-adatbázis (EURODAC), amely a vízumkérelmezőkre és a külső határokat illegálisan átlépő személyekre vonatkozó információkat tartalmaz. Emellett az Interpol lopott és elveszett úti okmányok adatbázisa (SLTD), az utasnyilvántartási adatok (PNR), az utasok előzetes adatai (API), valamint a bűnüldözéssel kapcsolatos adatbázisok, mint az Europol információs rendszere (EIS), az európai bűnügyi nyilvántartási információs szolgálat (ECRIS), és a Prüm-egyezmény alapján a tagállamok között megosztott adatok szintén hozzájárulnak a határigazgatási és biztonsági célokhoz.[29]
- 11/12 -
A SIS, VIS és EURODAC rendszerek szükséges frissítésein túl az ECRIS kiterjesztése a harmadik országbeli állampolgárokra (ECRIS-TCN), valamint a belépési-kilépési rendszer (EES), amely a határnál történő pecsételés helyébe lép, hamarosan egyetlen keresőfelületen, az európai keresőportálon lesz elérhető.[30] A meglévő rendszerek fejlesztésével és a hiányosságok kezelésével összhangban az Európai Bizottság 2016-ban elindított egy programot a migráció és biztonság digitalizációjának előmozdítására, amelyek célja a magas színvonalú, felhasználóközpontú digitális közszolgáltatások,[31] valamint a határon átnyúló közszolgáltatások zökkenőmentességének biztosítása volt.[32] A közigazgatás digitális átalakulása lehetőséget teremt a kiterjedt adatelemzésben rejlő potenciál kiaknázására, ami hozzájárulhat az európai közigazgatás racionalizálásához, optimalizálásához és a költségek csökkentéséhez.[33] Ennek megvalósítása érdekében az ETIAS automatizált döntéshozatali mechanizmust kíván integrálni a határigazgatás és a biztonsági ellenőrzés folyamatába, egyesítve a közvetlen és közvetett európai közigazgatási szinteket. A komplex összevonás célja a fehérlistás harmadik országbeli állampolgárokra vonatkozó információhiány megszüntetése, lehetővé téve migrációjuk profilalkotáson alapuló automatizált értékelését, amely megállapítja, hogy a kérelmező biztonsági, illegális bevándorlási vagy epidemiológiai kockázatot jelent-e. Az ETIAS az első védelmi vonalat fogja képezni.[34] Ellentétben a schengeni vízummal, ahol a közvetett közigazgatási szint
- 12/13 -
játszik döntő szerepet, az ETIAS jelentős része közvetlen szinten, informatizált eszközök révén valósul meg.[35]
Az eljáró hatóság szerepét - tagállami hatóság helyett - az ETIAS központi egysége tölti be, amely a FRONTEX részeként működik. Ez az egység felügyeli az automatizált döntéshozatali folyamatot, konzultációkat kezdeményez adat-egyezés esetén, és irányítja az eljárásokat. Az Európai Unió Szabadság, Biztonság és Igazságosság Területén Működő Nagyméretű Informatikai Rendszerek Üzemeltetéséért Felelős Ügynökség (eu-LISA) biztosítja a szükséges informatikai infrastruktúrát.[36] Az online jelentkezési űrlapokon megadott adatok alapján a rendszer több adatbázisban keres egyezéseket, elősegítve a határigazgatás és a bűnüldözés hatékony működését, miközben minimalizálja a biztonsági kockázatokat. Az ETIAS-engedély azonban nem egyenlő a vízummal, és nem garantálja automatikusan a belépés vagy tartózkodás jogát, annak esetenként egyéb feltételei is lehetnek, az utazás célja szerint.
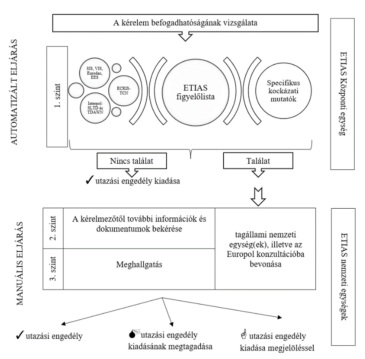
Az utazási engedélyek kiadása elsősorban automatizált döntéshozatalon alapul. Az érintett hatóságok, mint a határőrizet, a bevándorlási szervek és a fuvarozók, hozzáférhetnek az eljárási adatokhoz, biztosítva a migráció nyomon követését és a külső határok biztonságát.[37] Az ETIAS-eljárás teljesen online térben zajlik: a vízummentességet élvező harmadik országbeli állampolgárok elektronikus űrlap kitöltésével igényelhetik az engedélyt, melyhez érvényes útlevél és 7 eurós díj szükséges. A személyes adatok megadásával, azaz a hiánytalanul kitöltött űrlap benyújtását észlelve, a rendszer automatikusan feldolgozza a kérelmet és vagy azonnal kiadja az utazási engedélyt, vagy adategyezés esetén értesíti a megfelelő nemzeti hatóságot. Ez utóbbi esetben, humán döntéshozatalra kerül sor (manuális eljárás) és a közvetett adminisztráció kerül előtérbe, és ez lesz az eljáró hatóság, amelynek feladata lehet más államok központi hatóságaival vagy az Europollal való együttműködés a találatot eredményező adatok alapján A kérelmezőt a döntésről 96 órán belül értesítik, a kivételes esetekben további dokumentáció vagy személyes meghallgatás alapján 48 órán belül.[38] A rendszer működését az alábbi 1. számú ábra foglalja össze.
- 13/14 -
1. ábra
Az ETIAS eljárási lépései és azok aktorai a kérelem befogadásától a döntés meghozataláig
Forrás: Saját szerkesztés
2. A biztonsági kockázat értékelése
Az európai közigazgatásban a döntéshozatal átláthatósága és elszámoltathatósága alapvető jogállami követelmény. Az ETIAS rendszer keretében az elszámoltathatóság biztosítja a világos rálátást arra, hogy melyik szint - közvetlen vagy közvetett - viseli a felelősséget az utazási engedélyek kiadásával kapcsolatos döntésekért.[39]
Hagyományos közigazgatási eljárásokban a döntéshozatal tényeken és szükség esetén bizonyítási eljárásokon alapul. Az ETIAS esetében a tények azonosítása és a bizonyítási eljárás egy része automatizált. A döntés minden kérelmező esetében a profiljukból származó feltételezésen alapul, amely a személyes adatokra és a kérelem kérdőívére adott válaszokra épül.[40] Ezt a profilt összevetik az EU által kezelt releváns adatbázisokkal.
- 14/15 -
Amennyiben a közvetlen közigazgatási szinten engedélyező döntés születik, az azt jelenti, hogy nincs bizonyíték vagy megalapozott ok arra, hogy az adott személy potenciális veszélyt jelentene a közegészségre vagy a biztonságra.
Ez a cáfolható vélelem két különböző adatsoron alapul. Találat akkor keletkezik, ha az ETIAS hatálya alá tartozó
(i) adatbázisokban - mint például a SIS, VIS, EURODAC, ECRIS (beleértve a hamarosan bevezetésre kerülő, harmadik országbeli állampolgárokra vonatkozó speciális verzióját), EES, valamint az Interpol adatbázisa, amely a lopott, elveszett, visszavont, érvénytelen vagy ellopott úti okmányokra és személyazonosító okmányokra, továbbá az úti okmányokkal kapcsolatos figyelmeztetésekkel kapcsolatos információkat tartalmazza[41] -vagy
(ii) az illetékes hatóságok tapasztalatai alapján a biztonsággal, az illegális bevándorlással vagy a magas szintű járványügyi kockázatokkal kapcsolatos jellemzők tekintetében.
A két kategória közötti különbség az adott személy és az egyezést kiváltó adatok közötti kapcsolatban rejlik. Az első kategória közvetlen kapcsolatot állapít meg utólagos tények alapján, például bírósági ítéletek vagy hatósági határozatok révén, amelyek res iudicata jellegük miatt cáfolhatatlannak tekinthetők.[42] Az ezen adatbázisokban tárolt információk kifejezetten a harmadik országbeli állampolgár személyes magatartásához kapcsolódnak, például lopott úti okmány használatához, kiutasítási határozathoz vagy korábban benyújtott menedékjogi kérelemhez.
Ugyanakkor téves egyezések is előfordulhatnak, amelyek humán interakcióval járó eljárásokat tesznek szükségessé, ráadásul az adatbázisok hitelessége, vitathatósága tagállamonként változó, mivel a fenntartás és adatbevitel a részt vevő államok hatáskörébe tartozik. Bár a SIS jogi kerete jól megalapozott, működését és karbantartását az EU-LISA biztosítja. A tagállamok az adatbevitel során megosztják saját hatáskörükben kezelt információikat, ami az adatok pontosságában és hitelességében eltéréseket eredményezhet, ezért léteznek mechanizmusok az adatok javítására és vitás kérdések rendezésére a jogi előírások betartása és az egyéni jogok védelme érdekében.[43] Fontos megjegyezni, hogy csak bizonyos adatbázis-találatok vezethetnek automatikus elutasításhoz az ETIAS nemzeti egységének megfontolása nélkül; ezeket a találatokat inkább vitathatatlan, biztonsági aggályokra vonatkozó vélelmeknek kell tekinteni.[44]
A második esetben az adatkészletek vizsgálatakor az egyén személyes viselkedése és az adatmegfelelés oka közötti kapcsolat gyengül. Ebben a forgatókönyvben az ETIAS figyelőlistái és a konkrét kockázati mutatók működnek szűrőként. A figyelőlistát az Europol és az uniós bűnüldöző szervek biztonsági intézkedésként hozták létre, és olyan személyekre vonatkozó információkat tartalmaz, akiket terrorcselekmények vagy más súlyos bűncselekmények elkövetésével, illetve azokban való részvétellel gyanúsítanak.[45] Az
- 15/16 -
ilyen adatokra alapozott értékelés azonban kockázatot hordoz az előítéletek kialakulására, az ártatlanság vélelmének megsértésére és a diszkriminációra.[46] Ugyanakkor a nagy adathalmazok - különösen a közösségi média adatai - hatékony felhasználása bizonyítottan hasznos kockázatértékelés, katasztrófavédelem, egészségügyi ellátás és gazdasági előrejelzések terén.[47] Ennek fényében indokolt a többnyire bűnügyi célú adatgyűjtések alkalmazása a nemzetközi migráció elemzésében is, különösen az EES-ből származó adatok és a tagállamok által jelentett problémás esetek tekintetében. A kivont konkrét kockázati mutatók azonban elsősorban csoportokra, nem pedig egyéni viselkedésre vonatkoznak. Ezek az adatok, a Világ Egészségügyi Szervezet (WHO) és az Európai Betegségmegelőzési és Járványvédelmi Központ információival, valamint az ETIAS nemzeti egységeivel folytatott konzultációk eredményeivel együtt szolgálnak a kategorizálás alapjául.[48] A Bizottság azonban nem hozta nyilvánosságra a szabályozás részleteit, ideértve az alkalmazott mesterséges intelligencia technikai jellemzőit.[49]
A kockázatértékelési folyamat magában foglalja az adatbázisokban található összefüggések automatizált azonosítását és értelmezését meghatározott csoportok vagy egyének esetében.[50] Ez a folyamat hasonló jellemzőkkel rendelkező kategóriák létrehozásához vezet, lehetővé téve más, hasonló tulajdonságokkal rendelkező személyek azonosítását. A profilalkotás lényegében induktív módszer a tudás generálására, amely bármely személyes adat automatizált feldolgozásával történik, és célja a természetes személy bizonyos személyes aspektusainak értékelése, különösen annak elemzése vagy előrejelzése, hogy az adott személy hogyan teljesít a munkában, milyen gazdasági helyzetben van, egészségi állapota, személyes preferenciái, érdeklődési köre, megbízhatósága, viselkedése, tartózkodási helye vagy mozgása alapján.[51] A profilalkotás célja a visszatérő minták valószínűsége alapján történő jövőbeli előrejelzés. A folyamat az adatbázisok közötti kapcsolatok létrehozására és összekapcsolására épül, hogy megbízható következtetéseket
- 16/17 -
adjon a jövőre vonatkozóan. Ugyanakkor e következtetések ténybeli pontossága vitatható,[52] ami alapvető kérdéseket vet fel a személyes adatok profilalkotás célú felhasználásával és az ebből levont következtetések egyénekre történő alkalmazásával kapcsolatban.[53] Ennek megfelelően az ETIAS rendszerben észlelt találat nem vezethet automatikusan az utazási engedély megtagadásához: minden ilyen esetben humán ügyintéző közreműködésével eljárás indul a meghatározott szabályok szerint illetékes nemzeti hatóság előtt.[54] A nemzeti eljárás ugyanakkor felveti a dokumentumokhoz való hozzáférés és az információkérés eljárási garanciáinak kérdését, különösen a nemzetbiztonsági okokból titkosított anyagok miatt, ami nemzeti szinten egyébként is jellemzi az olyan eljárásokat, amikor harmadik államokból származó személyekben rejlő biztonsági kockázati ellenőrzését végzik.[55] A nemzeti egységnek indokolnia kell a döntését, amellyel szemben a jogorvoslat a döntésért felelős ETIAS nemzeti egység belföldi jogszabályai szerint érvényesíthető.[56] A nemzeti egységnek minden esetben értékelést kell végeznie, de az ETIAS rendelet kógens rendelkezései alapján a kérelmet el kell utasítania, ha az annak részeként benyújtott úti okmány egyezik a SIS-adatbázisban szereplő elveszett vagy ellopott okmánnyal, vagy ha a kérelmezőre beutazási és tartózkodási tilalom vonatkozik.[57] Emellett elutasítás indokolt, ha a kérelmező az eljárási szabályok megsértésével nem tisztázza a tényeket, például nem válaszol a kiegészítő információk iránti kérelmekre, nem jelenik meg a meghallgatásokon, vagy ha kétség merül fel az adatok hitelességével, megbízhatóságával vagy helyességével kapcsolatban.[58] Azokban az esetekben, amikor a kockázat mértékére és az utazási engedély elutasításának indokaira vonatkozóan nem vonható le egyértelmű következtetés, az ETIAS nemzeti egysége dönthet az engedély kiadásáról azzal az ajánlással, hogy a határellenőrzési hatóságok a belépés során, egy kijelölt helyen, további ellenőrzéseket végezzenek.[59] Függetlenül attól, hogy az utazási engedélyt megadják vagy elutasítják, az ETIAS nemzeti egység köteles döntését megfelelően indokolni, és azt az ügyiratokban rögzíteni.[60] A kockázatértékelés eredményeinek rögzítésére szolgáló szoftver speciális funkciókkal rendelkezik, amelyek biztosítják, hogy megfelelő indokolás nélkül ne lehessen döntést benyújtani
- 17/18 -
a rendszerbe. Az indokolás kivételével a döntés egyéb elemeit a rendszerbe integrált szoftver automatikusan generálja.[61]
Ennek következtében a döntéshozatali folyamat egy kétirányú, újraértékelhető vélelmen alapuló rendszert testesít meg.[62] Az utazási engedélyek a kiadás napjától számított három évig, vagy az úti okmány lejártáig érvényesek, ugyanakkor visszavonhatók vagy érvényteleníthetők is. A rendszerben tárolt adatok megőrzési ideje öt év,[63] azonban egy korábbi kérelem - legyen az elutasított vagy jóváhagyott - eredménye nem határozza meg automatikusan a későbbi kérelmek elbírálását.
Ezt a megközelítést erősíti a figyelőlisták kötelező, rendszeres frissítése, a különleges kockázati mutatók alkalmazása, valamint az a követelmény, hogy találat esetén a kérelmeket emberi közreműködéssel járó eljárás keretében vizsgálják felül.[64] Mindezek alapján valószínűsíthető, hogy az európai közigazgatás közvetett szintjének szerepe az ETIAS teljes körű működése során sem fog csökkenni. A rendszer minden találatot az ETIAS nemzeti egységeihez irányít egyéni kockázatértékelés céljából. Ez a gyakorlat szélesebb körű kérdéseket vet fel, amelyek visszavezetnek a biztonsági unió alapvető koncepciójához. A jelen elemzés ennek megfelelően az ETIAS feladatmegosztási stratégiáját, valamint az európai határigazgatás első védelmi vonalában betöltött szerepét vizsgálja.
IV. A tagállami végrehajtói apparátus régi/új szerepe
Az ETIAS-rendelet értelmében az utazási engedély kiadása attól függ, hogy rendelkezésre állnak-e olyan ténybeli bizonyítékok, illetve ténybeli bizonyítékokon alapuló észszerű okok, amelyek arra utalnak, hogy az érintett személy jelenléte a tagállamok területén biztonsági kockázatot, illegális bevándorlási kockázatot vagy magas szintű járványügyi kockázatot jelenthet. Ilyen esetekben az utazási engedély kiadásával kapcsolatos döntéshozatalért az ETIAS központi rendszere, illetve a felelős tagállam illetékes ETIAS nemzeti egysége felel.[65] A kérelmek manuális feldolgozását egy támogató szoftverrendszer segíti, amely lehetővé teszi az adatok lekérdezését, valamint az ETIAS nemzeti egységek számára a kockázatértékeléshez szükséges akták automatikus generálását. A tényállás tisztázását szolgáló további eljárási lépések időtartama és terjedelme ugyanakkor jelentősen korlátozott.
Amennyiben a találatot eredményező adat eredeti szolgáltatója egy vagy több tagállam, illetve az Europol, az ETIAS központi egysége konzultációs eljárást indít az érintett felek és az illetékes ETIAS nemzeti egység bevonásával. E konzultáció során a megkeresett felek kötelesek 60 órán belül véleményt nyilvánítani. Ha a konzultációban részt vevő
- 18/19 -
ETIAS nemzeti egységek bármelyike eltérő álláspontot fogalmaz meg, az utazási engedély kiadását meg kell tagadni.[66]
További bizonyítási intézkedések alkalmazására kizárólag kivételes és szigorúan meghatározott feltételek mellett kerülhet sor. Ezek magukban foglalhatják a kérelmező felkérését meghatározott dokumentumok feltöltésére,[67] illetve interjú lefolytatását konzulátuson vagy távközlési eszköz útján.[68] E lépésekre szigorú határidők vonatkoznak: a kérelemről főszabály szerint a benyújtástól számított 96 órán belül döntést kell hozni, kivéve, ha kiegészítő dokumentumok benyújtása szükséges. Ilyen esetben az erről szóló értesítést a kérelem benyújtásától számított 72 órán belül kell megküldeni, és a kérelmezőnek 10 nap áll rendelkezésére a dokumentumok benyújtására; a 96 órás döntési határidő ezt követően, a kiegészítő dokumentumok beérkezésétől kezdődik. Ha a kérelmezőt interjúra hívják, arra az értesítéstől számított 10 napon belül kell sort keríteni, és a végleges döntést az interjú lefolytatását követő 48 órán belül kell meghozni.[69] A rendszer célja, hogy az interjúk aránya az összes kérelem kevesebb mint 0,1 %-át érje el,[70] ami azt tükrözi, hogy a döntéshozatalnak elsősorban a rendelkezésre álló adatokon kell alapulnia a harmadik országbeli állampolgárok esetében. Mindazonáltal a felelős tagállam ETIAS nemzeti egysége nem hozhat automatikus döntést pusztán a meghatározott kockázati mutatókhoz kapcsolódó találatok alapján. Ennek következtében minden manuálisan feldolgozott ügy egyedi értékelés tárgyát képezi.[71] A biztonsági, illegális bevándorlási és magas járványügyi kockázatok értékelésére vonatkozóan jelenleg nem léteznek egységes uniós standardok, ezért e tekintetben a tagállami jog és a nemzeti gyakorlat irányadó.
Az ETIAS működésének összhangban kell maradnia elsődleges céljával, az európai biztonsági unió megerősítésével. Az EU 2020-2025-ös biztonsági stratégiája kiemeli a külső események belső biztonságra gyakorolt hatását és az Unió szerepét az új globális fenyegetések kezelésében, ami az ETIAS-rendelet 4. cikkében meghatározott célokkal is egybeesik. Ennek fényében indokolt a rendszer működésének folyamatos optimalizálása, különösen annak tekintetében, hogy az ETIAS az EU külső határigazgatásának első védelmi vonalaként járul hozzá a biztonsági unió megvalósításához.
A rendszer szervezeti felépítését és a jogalkotói szándékot figyelembe véve valószínűsíthető, hogy az utazási engedélyek kiadásával kapcsolatos döntéshozatalban - azonos kritériumrendszer alkalmazása mellett - elsősorban az automatizált eljárások fognak dominálni a közvetlen adminisztratív szinten. Az ETIAS-rendelet, valamint a Bizottság kapcsolódó végrehajtási aktusai alkotják azt az elsődleges jogi keretet, amely részletesen meghatározza a feldolgozó hatóságok hatásköreit, az adminisztratív együttműködés szükséges formáit, az intézményi szereplőket és a kérelmezőket érintő eljárási határidőket,
- 19/20 -
továbbá a bizonyítás módjára és terjedelmére vonatkozó szabályokat. E szabályozási keret jelentős mértékben kizárja a nemzeti eljárási jog alkalmazását, kivéve a kézi ügyértékelés végső szakaszait, valamint a kockázatok végleges értékelését és a jogorvoslati mechanizmusok alkalmazását. E fázisokban ugyanakkor továbbra is az ETIAS-rendelet rendelkezései irányadóak. A konkrét kockázati mutatók meghatározására alkalmazott kritériumok nem alapulhatnak kizárólag személyes jellemzőkön, így különösen nemen, életkoron vagy más diszkriminatív tényezőkön.[72] Mindazonáltal az egyedi kockázati mutatók alkalmazása az egyének kategorizálására szükségszerűen felveti a profilalkotás kérdését,[73] amely különösen érzékeny területnek tekinthető.[74] Figyelemmel arra, hogy a nemzetbiztonsági fenyegetések értékelése jelentős mérlegelési mozgásteret hagy a tagállamok számára, valamint arra, hogy az uniós és a nemzetközi jog hagyományosan széles teret biztosít az állami szuverenitás érvényesülésének e területen,[75] a tagállamok közvetlen és közvetett hozzájárulása a szűrési szabályok és konkrét kockázati mutatók kialakításához,[76] illetve az ETIAS nemzeti egységek által végzett manuális feldolgozás során meghozott végső döntések - ideértve a nemzeti jogorvoslati mechanizmusokat is - eltérő gyakorlatokat eredményezhet.
Mindezek a tényezők együttesen felvetik a jogbiztonság érvényesülésének kérdését, és rámutatnak az eljárási garanciák rendszerének kiemelt jelentőségére a téves besorolások kockázatának ellensúlyozása érdekében. Ez különösen releváns a manuális ügyértékelési szakaszban, amely - a tagállami gyakorlatok közötti különbségek következtében - potenciálisan fórum shopping jelenséghez is vezethet.
Fontos megjegyezni, hogy nincs közvetlen uniós közigazgatási szintre vonatkozó átfogó eljárásjogi kódex. Az ETIAS-rendelet ugyan foglalkozik az adatvédelemmel és a rendszer működésével összefüggő biztonsági eseményekkel,[77] azonban az egyéni kérelmezők szempontjából kulcsfontosságú eljárási garanciákat csupán érintőlegesen szabályozza. Az Európai Unió Alapjogi Chartájának 41. cikkében rögzített, a jó közigazgatáshoz való jogból kiindulva az eljárás során az alapvető jogok konkrét elemeinek érvénye-
- 20/21 -
sülését biztosító normatív keretek kialakítása rendkívül összetett - ha nem egyenesen nehezen megvalósítható - feladat. Ez a helyzet jól tükrözi az európai közigazgatási eljárásjog fragmentált, ágazatspecifikus jellegét.[78]
A jogorvoslati szakaszban a nemzeti jog az elsődlegesen alkalmazandó a joghoz jutás kérdésében. Az ETIAS-rendelet értelmében jogorvoslat kizárólag az utazási engedély megtagadása, érvénytelenítése vagy visszavonása esetén vehető igénybe.[79] A jogorvoslat lehetősége a döntést meghozó ETIAS-nemzeti egység nemzeti jogának megfelelően alakul; e szabályozásnak hivatkozásokat, releváns információkat és megfelelő fórumot kell tartalmaznia az adatvédelmi kérdések kezelésére is.[80] Ugyanakkor - amint Razmetaeva és Satokhina rámutatnak - "a döntéshozatalban alkalmazott mesterséges intelligencia olyan helyzetet teremt, amelyben a szereplők száma megsokszorozódik, miközben felelősségük arányát szinte lehetetlen meghatározni; ennek következtében maga a felelősség fogalma is elmosódik.[81] Különösen figyelemre méltó, hogy az ETIAS-ban részt vevő államok sokfélesége miatt az eljárásjogi megoldások és a joggyakorlat várhatóan jelentős változatosságot mutat majd. Ennek oka, hogy az eljárási autonómia elve[82] továbbra is fennáll, még ha - amint Widdershoven hangsúlyozza - az utóbbi időben bizonyos mértékben szűkült is az Alapjogi Charta 47. cikkének és az Emberi Jogok Európai Egyezménye 6. cikkének értelmezéséből fakadó hatékonysági követelmények hatására. A tagállamok eljárási autonómiáját emellett általános jelleggel korlátozza a jó közigazgatáshoz való jog, amelyet az Alapjogi Charta 41. cikke rögzít.[83] Ennek megfelelően a közigazgatási szervek kötelesek döntéseiket megfelelően megindokolni,[84] valamint az uniós jog
- 21/22 -
végrehajtása során biztosítani az Alapjogi Charta 47. cikkében rögzített, a hatékony jogorvoslathoz való jog érvényesülését szolgáló intézményi és eljárási kereteket.[85] Az a követelmény, hogy a közigazgatási hatóságok döntéseiket kellően egyedi és konkrét módon indokolják - lehetővé téve az érintett fél számára a kedvezőtlen egyedi intézkedés indokainak megértését -, az uniós jog egyik alapelvéből, a védelemhez való jog tiszteletben tartásának elvéből fakad.[86] Még abban az esetben is, ha az eljárás első szakasza automatizált módon történik, a döntési folyamat logikájára vonatkozó információknak értelmezhetőnek és hozzáférhetőnek kell lenniük. Ez azt jelenti, hogy az információknak kellően átfogónak és érthetőnek kell lenniük ahhoz, hogy az érintettek - jelen esetben az utasok - ellenőrizhessék a döntés pontosságát, a felhasznált módszerek következetességét, valamint az ezek alapján gyakorolhassák eljárási jogaikat.[87] A rendszer működéséből született döntés megértése viszont nemcsak az érintett számára jelent kihívást, hanem a tényszerűség és azok alátámasztottsága tekintetében a szubjektív és objektív jogvédelmet egyaránt biztosító igazságszolgáltatás számára is.[88]
Kiemelendő, hogy a nemzetbiztonsági megfontolásokkal összefüggő dokumentumokhoz való hozzáférés kérdése várhatóan különös jelentőséggel bír az ETIAS-engedély megtagadása esetén. További lényeges szempont, hogy az ETIAS-határozatok címzettjei túlnyomórészt harmadik országokban tartózkodó személyek. Még abban az esetben is, ha az érintettek a nemzeti egység által meghatározott eljárási rendnek megfelelően jogorvoslattal élnének a határozattal szemben, a jogorvoslati mechanizmus tényleges hatékonysága könnyen megkérdőjelezhető. Kérdésként merül fel például, hogy az ETIAS-ban részt vevő tagállamok közül hány biztosítja vagy segíti elő a jogorvoslati eljárás valamennyi szakaszában a távoli (online) részvétel lehetőségét az érintettek számára. Rijpma és Cremona már közel két évtizeddel ezelőtt rámutattak arra, hogy a migrációs politika jelentős az Unió területén túli hatásokkal jár. Álláspontjuk szerint a jogállamiság alapvető követelményei, ideértve az egyéni jogvédelem garanciáit, különösen akkor kerülhetnek
- 22/23 -
nyomás alá, amikor egy olyan intézkedéseket alkalmaz, amelyek az egyének jogi helyzetére nézve érdemi következményekkel járnak.[89] Ebben a tekintetben azóta nem sok változás történt.
Az ETIAS kapcsán ugyanis szükséges felhívni a figyelmet a területi hatály kérdésére, amely biztonsági szűrés tekintetében homogén területként kezeli a schengeni övezet államait, a schengeni övezeten kívüli uniós tagállamokat - ideértve a de facto tagállamként az enklávé államokat -, valamint néhány nem tagállamot is.[90] Az biztonsági közösség ugyanakkor az európai közigazgatási térség fogalmi és intézményi sokszínűségét is magával hozza, a maga nemzeti jogrendjeivel együtt. A komplexitás részben enyhíthető lenne, ha a manuális eljárások a közvetett igazgatási szinten az automatizált döntéshozatali mechanizmusok mellett kapnának helyet. Ebben az összefüggésben az európai eljárásjog további fejlődése[91] elengedhetetlen, amelyben kulcsszerepe lehet az ETIAS alapjogi tanácsadó testületének azáltal, hogy a majdani gyakorlatot rendszeres értékelései és ajánlásai mentén várhatóan pozitívan tudja formálni.[92] Ugyanezt várjuk a gyakorlati kézikönyvtől, amely a Bizottság, a tagállamok és az illetékes uniós ügynökségek szoros együttműködéséből származó iránymutatásokkal és ajánlásokkal igyekszik majd hasonló célokat elérni.[93] Ugyanakkor nem téveszthető szem elől az, hogy a rendszer megfelelő végrehajtásához iránymutatást nyújthat egy ilyen dokumentum, de a kikényszeríthető jogi normákat nem válthatja ki. Mivel azonban a nemzetbiztonság továbbra is a tagállami szuverenitás körébe tartozik[94] - és a tagállamok jelentős mérlegelési jogkörrel rendelkeznek a fenyegetések értékelése és az azokkal szembeni fellépés módjának meghatározása terén[95] -, a nemzeti titkosszolgálatok együttműködésbe való bevonása hozzájárulhatna az Európai Unió kollektív válaszának racionalizálásához, enyhítve a joghatósági aggályokat[96] és a jogalkalmazásban megfigyelhető eltéréseket.[97]
- 23/24 -
Az ilyen átfogó kérelmezői átvilágítás biztosíthatná az esélyegyenlőséget minden kérelmező számára az utazási engedélyezési eljárás során, miközben elsődleges védelmi réteget jelentene a vízummentességet élvező utazók ellenőrzésében. E funkció kiegészíti a más harmadik országbeli állampolgárokra vonatkozó vízumeljárásokat, ugyanakkor megőrzi a tagállamok jogát arra, hogy kizárják azokat a személyeket, akikről később bebizonyosodik, hogy valós fenyegetést jelentenek.
Mindazonáltal a kívánt biztonsági unió megvalósulása részben illuzórikusnak is bizonyulhat. Egyrészt a migrációval kapcsolatos központi információgyűjtés növelheti az európai hatóságok és a lakosság tudását a migrációs folyamatokról, ugyanakkor fennáll annak a kockázata is, hogy vitatható előfeltevések és torzítások alakulnak ki bizonyos harmadik országbeli állampolgárokkal vagy régiókkal szemben.[98] Ennek oka részben az, hogy a konkrét kockázati mutatókon alapuló adatösszevetések feldolgozására szűk határidők és korlátozott tényfeltárási lehetőségek állnak rendelkezésre. Másrészt, ha egy ilyen találatot a nemzeti egység nem vizsgál ki kellő alapossággal, az ETIAS csupán adatbázisfunkciót tölt be, és nem képes ellátni szűrőszerepét. Ez bekövetkezhet akár túlzott engedékenység, akár a nemzeti egységekre nehezedő nyomás következtében, amikor a "jobb félni, mint megijedni" logikája alapján inkább az elutasítás mellett döntenek. A tagállami gyakorlatok közötti különbségek ilyen körülmények között könnyen forum shopping jelenséget okozhatnak.
A negatív döntéssel - elutasítással, visszavonással vagy megsemmisítéssel - érintett kérelmezők számára biztosított a jogorvoslat lehetősége. Mivel azonban e jogorvoslatot a döntést meghozó ETIAS nemzeti egység nemzeti szabályai szerint kell igénybe venni, ugyanazok a problémák merülnek fel a nemzetbiztonsági garanciák és a harmadik országbeli állampolgárok jogvédelme terén, mint amelyek általában a migrációs és menekültügyi eljárásokban is tapasztalhatók.[99] Mindez tovább erősíti azt a megállapítást, hogy az ETIAS nem egyfajta biztonsági unió bástyája lesz, hanem csupán annak egyik rétegét képezi; tényleges hatékonyságát és teljes potenciálját csak a jövőbeli gyakorlat fogja megmutatni.
Amennyiben azonban a rendszer szigorúan alkalmazza a szűrőmechanizmusokat, az nemcsak a kockázatok kezelését könnyítheti meg, hanem paradox módon a hatóságok és a bíróságok számára jelentősen megnövekedett munkaterhet is eredményezhet. Ennek oka, hogy az ilyen döntések felülvizsgálata gyakran feltételezéseken alapuló megállapítások ellenőrzését igényli. A találatok jelentős része ugyanis valószínűsíthetően profilalkotáson - vagyis feltételezéseken - alapul. Az ilyen érvelést alátámasztó konstrukciók gyakran kényelmi megoldásként jelennek meg egy dilemmából való kilépés érdekében,
- 24/25 -
és inkább a hétköznapi érvelési mintákra, semmint szigorúan jogszabályi alapokra épülnek.[100] Ugyanakkor a tényállás pontos feltárása az igazgatási szervek felelőssége, és elengedhetetlen feltétele a mérlegelési jogkör jogszerű gyakorlásának. Ennek hiányában az eljárás sértheti a jó közigazgatás elvét.[101] Bár e követelmény első pillantásra megnehezítheti a tömeges migráció szűrésének feladatát, valójában arra mutat rá, hogy ami az egyik oldalon hatékonyságnövekedést jelent, az a másik oldalon többletterhet ró az ETIAS nemzeti egységekre, amelyeknek a feltárt találatokat jogilag megalapozott tényekkel kell igazolniuk vagy éppen cáfolniuk.
V. Az ETIAS bevezetésének elhúzódása: kudarc vagy fontolva haladás egy új normarend felé?
A közigazgatás digitalizációja az elmúlt évtizedben egyre inkább az automatizált döntéshozatali rendszerek alkalmazásával párosul. E fejlemények mögött az a normatív és igazgatásszervezési feltételezés húzódik meg, hogy a közfeladatok algoritmusokra és nagyléptékű adatfeldolgozásra épülő ellátása egyszerre eredményezheti az eljárások egyszerűsödését, a költségek csökkenését és az ügyintézés gyorsulását. Az automatizált rendszerek ezért gyakran a közigazgatási hatékonyság növelésének mintapéldájaként jelennek meg, különösen azokban az esetekben, amikor a döntéshozatal tömeges, standardizált adatok feldolgozásán alapul. Okkal merül fel akkor kérdés, hogy vajon a 2018-ban bejelentett rendszer, amelynek először - az eredeti célok szerint - 2021-2022-ben kellett volna működésbe lépnie, miért nincs még mindig élesítve, és a jelenlegi menetrend szerint az ETIAS legkorábban 2026 utolsó negyedévében válhat működőképessé, azaz nyolc évvel a szabályozási keret elfogadása után.
Az ETIAS bevezetésének ismétlődő elhalasztása nem pusztán technikai vagy politikai bizonytalanságokra vezethető vissza, hanem mélyebb jogi és intézményi feszültségekre is.
A halogatás egyik központi oka az interoperábilis nagyléptékű információs rendszerek technikai és jogi összehangolásának nehézsége. Az ETIAS működése szorosan kapcsolódik más uniós adatbázisokhoz, így különösen az EES-hez, a VIS-hez és a SIS-hez, amelyek párhuzamos fejlesztése és késedelmei láncreakciószerűen hatottak az ETIAS ütemezésére is. Az egymásra épülő információs infrastruktúra kialakítása nem csupán informatikai kérdés, hanem az uniós és tagállami közigazgatási rendszerek közötti funkcionális integrációt is igényli. A fejlesztések során több alkalommal merültek fel technikai problémák, különösen a hordozók és a határigazgatási rendszerek közötti interfészek kialakításában, valamint az utasok jogorvoslati és adatvédelmi jogainak biztosításához szükséges digitális modulok fejlesztésében. Egyes jelentések szerint a késedelmek részben abból fakadtak, hogy bizonyos tagállamok nem tudták időben biztosítani a rendszer működéséhez szükséges információkat vagy jóváhagyási folyamatokat.[102] Az ETIAS így
- 25/26 -
nem csupán egy új határigazgatási eszköz, hanem az uniós közigazgatás digitalizációjának és integrációjának egyik strukturális tesztjeként is értelmezhető.
Időközben hatályba lépett az AI Act, amely szerint az ETIAS működése olyan kockázatelemzési és profilalkotási elemeket tartalmaz, amelyeket a magas kockázatúnak minősít. Az új szabályozás megerősítette az átláthatóság, az emberi felügyelet és az elszámoltathatóság követelményeit, ami tovább erősítette, hogy az algoritmikus döntéstámogatás integrálása az uniós közigazgatásba nem pusztán technológiai innovációt, hanem a meglévő intézményi és eljárási keretek újragondolását is megköveteli. Az algoritmusok és a mesterséges intelligencia alkalmazása kétségtelenül jelentős hatékonysági potenciált hordoz, ugyanakkor az automatikus döntéshozatalnak illeszkednie kell a demokratikus jogállam normarendszerébe, valamint biztosítani kell azokat az eljárási garanciákat, amelyek a humán döntések esetében is elvártak[103]. A jog uralmának biztosítása mellett azonban nem hagyható figyelmen kívül az eljárás technikai szakasza sem, amely a hagyományos közigazgatási keretek között nehezen értelmezhető. Az ETIAS működése ugyanis egy olyan hibrid döntési struktúrát hoz létre, amelyben a döntéshozatali folyamat több, egymástól eltérő logikájú szakaszból áll. Az eljárás első fázisában az utazási engedélykérelem feldolgozása nagyrészt automatizált módon történik: a rendszer az utazó által megadott adatokat különböző uniós adatbázisokkal veti össze, majd előre meghatározott kockázati mutatók és algoritmikus szabályok alapján értékeli az esetleges biztonsági, migrációs vagy közegészségügyi kockázatokat. Amennyiben a rendszer nem azonosít kockázati tényezőt, a kérelem automatikusan jóváhagyható, míg találat esetén az ügy emberi felülvizsgálatra kerül az illetékes nemzeti ETIAS-egységnél. A döntéshozatal így két egymásra épülő logikát egyesít: egy nagymértékben automatizált technikai szűrőmechanizmust, valamint egy hagyományos, emberi mérlegelésen alapuló közigazgatási döntési szakaszt.
Ez a struktúra azonban túlmutat egy egyszerű technikai támogatórendszer alkalmazásán. A döntési folyamat első, automatizált szakasza ugyanis olyan technikai szabályrendszeren alapul, amely a rendszer működését meghatározó algoritmusokban és adatfeldolgozási eljárásokban testesül meg. E szabályok - például a kockázati indikátorok meghatározása, az adatbázis-találatok értékelésének módja vagy az egyes tényezők súlyozása -ténylegesen befolyásolják, hogy mely kérelmek kerülnek emberi felülvizsgálatra, és melyek kerülnek automatikusan jóváhagyásra. Ebben az értelemben a technikai architektúra maga is normatív funkciót tölt be: előzetesen strukturálja és szűri a döntéshozatali teret, amelyben a későbbi közigazgatási mérlegelés megvalósulhat.
E jelenséget több szerző is a jog és a technológia közötti határ elmosódásaként értelmezi. A digitális közigazgatási rendszerek technikai rétege bizonyos értelemben új normatív szintként értelmezhető, amelyet nem a klasszikus értelemben vett jogalkotók, hanem mérnökök és informatikusok hoznak létre a rendszer tervezése során.[104] Bár e technikai szabályok formálisan nem minősülnek jogi normának, működésük során ténylegesen meghatározzák az eljárás kereteit és az egyes döntési kimenetek valószínűségét. Eklund
- 26/27 -
ennek kapcsán arra a következtetésre jut, hogy az algoritmusok technikai specifikációi idővel kvázi jogi normaként működhetnek, mivel a gyakorlatban ugyanúgy viselkedési mintákat alakítanak ki és döntési kereteket szabnak, mint a klasszikus jogi szabályok.[105]
Ez a fejlemény a jogállamiság szempontjából több problémát is felvet. Az automatizált rendszerek ugyanis nem pusztán semleges technikai eszközök, hanem olyan döntési modelleket testesítenek meg, amelyek szükségszerűen értékválasztásokat is tartalmaznak. Az algoritmusok tervezése során például dönteni kell arról, hogy mely kockázati tényezők relevánsak, milyen súlyt kapnak az egyes adatok, illetve milyen küszöbérték felett tekinthető egy adott kérelem kockázatosnak. Ezek a választások implicit módon meghatározzák, hogy a rendszer milyen típusú kockázatokat tekint prioritásnak, és milyen mértékben hajlamos bizonyos döntési kimenetek felé torzulni. Ennek következtében az algoritmikus rendszerek működése nem csupán technikai optimalizációt jelent, hanem olyan normatív preferenciákat is tükrözhet, amelyek hosszabb távon a jog hagyományos normatív szerepének relativizálódásához vezethetnek.[106]
Birher ennek kapcsán a hagyományos normativitás hiányára hívja fel a figyelmet, és arra figyelmeztet, hogy az algoritmikus döntéshozatal terjedése új szabályozási keretek kialakítását teheti szükségessé. Mivel a technikai szabályok létrehozása gyakran a jogalkotási folyamaton kívül történik, fennáll annak a veszélye, hogy a döntési struktúrák kialakítása részben kikerül a demokratikus legitimációval rendelkező intézmények ellenőrzése alól. Ebben a modellben az etikai és szakmai standardok szerepe felértékelődhet, miközben a hagyományos demokratikus kontroll bizonyos értelemben gyengülhet.[107] Az ETIAS rendszere ezért nem csupán egy új határigazgatási eszközként értelmezhető, hanem annak példájaként is, hogy a digitális közigazgatás fejlődése miként alakítja át a normaképzés és a döntéshozatal hagyományos intézményi kereteit.
Mindez első látásra elméleti jellegű problémának tűnhet, ugyanakkor az ETIAS működésének jogi keretei már jelenleg is számos kérdést vetnek fel. A rendszer működése szempontjából a GDPR biztosítja az alapvető adatvédelmi kereteket, ugyanakkor az egyéni automatizált döntések indokolásához nem biztosít explicit jogot.[108] Az ETIAS nemzeti egység nem hozhat döntést kizárólag kockázati mutatók alapján, és a döntés indokai között szerepelniük kell a technikai szakasz releváns elemeinek is. A GDPR és az
- 27/28 -
ETIAS rendelet így biztosítják az adatkezelés jogszerűségét, ugyanakkor a rendszer működési logikájáról érdemi és érthető tájékoztatásra van szükség.[109] Ennek ellenére a gyakorlatban jelentős nehézségek adódhatnak az eljárások egyszerűsítésének magas szintje és a technológiai jellemzők jogi kategóriákba történő átültetése miatt.[110] E problémák jelenleg is nyitott kérdéseket eredményeznek a jogrendszerben.[111]
Összességében az ETIAS bevezetésének késlekedése nem feltétlenül a rendszer kudarcának jele. Sokkal inkább annak indikátora, hogy az Európai Unió határigazgatása egy új, algoritmikus korszak küszöbén áll. Ebben a környezetben a technológiai hatékonyság és a jogállami garanciák közötti egyensúly megteremtése nem csupán jogalkotási, hanem közigazgatási és intézményi kihívás is, amelynek kezelése szükségszerűen időigényes és konfliktusokkal terhelt folyamat. Az ETIAS körüli késedelem ezért nem csupán egy konkrét informatikai rendszer bevezetésének elhúzódásaként értelmezhető, hanem az európai közigazgatás szerkezetének átalakulásával összefüggő strukturális jelenségként is. A hagyományos uniós végrehajtási modell alapvetően a közvetett közigazgatás logikájára épült, amelyben a normák meghatározása uniós szinten történt, az egyedi ügyek végrehajtása azonban döntően a tagállami hatóságok feladata maradt. Az ETIAS ezzel szemben olyan hibrid rendszert hoz létre, amelyben a döntési folyamat egy része már nem a tagállami közigazgatási struktúrákban, hanem egy központi digitális infrastruktúra szintjén valósul meg. Az automatizált ellenőrzési mechanizmusok így a közigazgatási hatalomgyakorlás egy részét implicit módon a technológiai architektúrába ágyazzák, ami új kérdéseket vet fel az intézményi felelősség, az elszámoltathatóság és a jogi kontroll hagyományos modelljeivel kapcsolatban. Ebben az értelemben az ETIAS nem csupán egy új határigazgatási eszköz, hanem az uniós közigazgatás digitalizációjának egyik első olyan példája, amelyben a döntéshozatali logika részben algoritmikus szabályrendszerek formájában jelenik meg.
E fejlemények arra is rámutatnak, hogy az algoritmikus döntéshozatal beépülése a közigazgatás működésébe nem pusztán hatékonysági kérdés, hanem normatív kihívás is. A digitális infrastruktúrára épülő döntéshozatal ugyanis részben elválaszthatja egymástól a normaképzés, a döntéshozatal és a végrehajtás hagyományosan egységesnek tekintett folyamatát. Amíg a klasszikus közigazgatási modellben a jogi norma alkalmazása és az egyedi ügy eldöntése egyazon intézményi keretben történt, addig az ETIAS esetében a döntési logika egy része a technikai szakaszban, algoritmikus feltételrendszerek formájában jelenik meg. Ez a jelenség a közigazgatási jog egyik alapvető kérdését érinti: miként biztosítható a jogállami kontroll olyan döntési folyamatok felett, amelyek részben a digitális infrastruktúra szintjén zajlanak. Az ETIAS késlekedése ezért értelmezhető úgy is, mint annak jele, hogy az Európai Unió közigazgatási rendszere még keresi az egyensúlyt a technológiai hatékonyság és a jogállami garanciák között. Az ETIAS bevezetésének elhúzódása ezért nem értelmezhető kizárólag egy komplex informatikai rendszer fejlesztésének technikai nehézségeként. A késedelem inkább az európai közigazgatás digitalizációjának strukturális sajátosságaira világít rá: arra, hogy az algoritmikus döntéshozatal
- 28/29 -
beépítése a határigazgatásba olyan intézményi és jogállami kérdéseket vet fel, amelyek túlmutatnak egyetlen információs rendszer működésén. Az ETIAS rendszere ugyanis olyan hibrid közigazgatási modellt hoz létre, amelyben a döntési folyamat egy része automatizált digitális infrastruktúrában valósul meg, miközben az egyedi ügyek feletti végső felelősség továbbra is a tagállami hatóságoknál marad.
Ebben az értelemben az ETIAS késlekedése annak indikátora, hogy az Európai Unió közigazgatási rendszere még keresi az egyensúlyt az algoritmikus hatékonyság és a jogállami kontroll követelményei között. A digitális határigazgatás kialakulása így nem pusztán technológiai innovációként, hanem az európai közigazgatási modell átalakulásának egyik fontos állomásaként értelmezhető. Az ETIAS körüli intézményi és technológiai bizonytalanságok ezért nem csupán átmeneti implementációs problémák, hanem annak jelei is, hogy az automatizált döntéshozatal integrálása a közigazgatási hatalomgyakorlásba újragondolásra készteti a felelősség, az átláthatóság és az elszámoltathatóság hagyományos jogi kereteit.
VI. Összegző gondolatok
Az ETIAS rendszere az európai integrált határigazgatás fejlődésének egyik legjelentősebb mérföldköve,[112] amely nemcsak egy új technológiai megoldás bevezetését jelenti, hanem az európai közigazgatás szervezeti és döntéshozatali struktúráinak mélyebb átalakulását is előrevetíti.
Az ETIAS az európai integrált határigazgatás tágabb keretének egyik központi eleme. Létrehozása és működése jól szemlélteti az európai közigazgatás szervezeti és eljárási környezetének átalakulását, amely egyre inkább a digitalizáció és a mesterséges intelligencia alkalmazására épülő közigazgatási modell irányába mutat. Ez az átalakulás elsősorban az adatkezelési struktúrák reformjában gyökerezik. Az Európai Unió több nagyléptékű információs rendszert működtet, amelyek jogalapja, adatkezelői struktúrája, felhasználási köre és célja eltérő. A technológiai fejlődés és az uniós jog által biztosított interoperabilitási keretek révén ezek az adatbázisok egyre szorosabban kapcsolódnak egymáshoz, ami új irányt jelöl ki az uniós jog végrehajtásában és a közigazgatási hatóságok közötti együttműködésben. A digitális technológiák ilyen jellegű integrációja az egyszerűsítés és az automatizáció irányába mutató, egyre több szakpolitikai területen megfigyelhető általános tendencia.
Az ETIAS működésének várható megindulása és az európai közigazgatási keretbe való integrálása a hagyományos végrehajtási modell átalakulását eredményezi. A klasszikus struktúrában a közvetlen európai közigazgatási szint csak korlátozott szerepet játszott az egyedi ügyek kezelésében, miközben az uniós jog végrehajtásának elsődleges terhe a tagállami közigazgatási szervek által megvalósított közvetett közigazgatási szinten nyugodott. Az informatikai fejlődés azonban e viszonyrendszer fokozatos átalakulását
- 29/30 -
idézi elő. Az ETIAS esetében a közvetlen európai közigazgatási szint automatizált döntéshozatali mechanizmusokon keresztül - különösen az utazási engedélyek tömeges feldolgozása során - meghatározó szerepet kap a feladatok végrehajtásában.
Ezzel párhuzamosan a közvetett közigazgatási szint sajátos funkciót tölt be a rendszerben: a tagállami ETIAS nemzeti egységek a kézi felülvizsgálati eljárás keretében j árnak el azokban az esetekben, amikor az automatizált ellenőrzési folyamat találatot generál. Találat akkor keletkezik, amikor a kérelmező személyes adatai egyezést mutatnak a rendszer által kezelt különböző adatforrások - így például uniós adatbázisok, figyelőlisták vagy előre meghatározott kockázati mutatók - valamelyikével. Ilyen esetekben a nemzeti egység feladata annak megállapítása, hogy fennállnak-e olyan ténybeli bizonyítékok vagy észszerűen feltételezhető körülmények, amelyek alapján a kérelmező jelenléte a tagállamok területén biztonsági, illegális bevándorlási vagy közegészségügyi kockázatot jelenthet.
A feladatmegosztás ilyen jellegű átalakulása túlmutat pusztán szervezeti kérdéseken. Az automatizált döntéshozatal beépülése a közigazgatási eljárásba alapvető dogmatikai és eljárásjogi problémákat vet fel, különösen az elszámoltathatóság, az átláthatóság és a jogorvoslat érvényesülése szempontjából. E kérdések megválaszolása egyúttal új lehetőségeket is nyithat az automatizált rendszerek további alkalmazása előtt, megerősítve azok szerepét az Európai Unió biztonsági architektúrájában. A jelenlegi modellben a közvetlen szintű automatizált döntéshozatal és a meglévő eljárásjogi garanciák - beleértve a nemzeti jogorvoslati mechanizmusokat - alkotják a rendszer működésének alapját, miközben a közvetett közigazgatási szint továbbra is kulcsszerepet játszik az uniós acquis gyakorlati végrehajtásában.
Az ETIAS, bár első látásra csupán egy technológiai innovációként jelenik meg, valójában az európai határigazgatás működésének mélyebb strukturális átalakulását jelzi. A rendszer célja az európai térségbe történő belépés előzetes ellenőrzésének megerősítése, amely a közrend és a biztonság védelmét szolgálja. Ezzel párhuzamosan azonban az ETIAS a közigazgatási hatáskörök újfajta elosztását is eredményezi, amelyben a digitális infrastruktúra egyre inkább meghatározó tényezővé válik, ekként kis digitális forradalomként írható le a jelentősége.[113]
Az ETIAS bevezetésének elhúzódása, valamint az automatizált kockázatelemzés körüli normatív bizonytalanságok arra utalnak, hogy az Európai Unió határigazgatása jelenleg nem pusztán technológiai modernizáción megy keresztül, hanem a közigazgatási hatalomgyakorlás dogmatikai újradefiniálásának szakaszában áll. Az ETIAS ebben az értelemben nem csupán egy új informatikai eszköz a migrációellenőrzésben, hanem olyan intézményi kísérlet is, amely egyszerre teszi próbára a közvetlen és közvetett közigazgatási szintek viszonyát, az automatizált döntéshozatal legitimitását, valamint az alapjogi garanciák érvényesülésének mechanizmusait.
Mindezek alapján az ETIAS által képviselt rendszer nem csupán egy új technológiai eszköz megjelenését jelenti az európai határigazgatásban, hanem a közigazgatási döntéshozatal szerkezetének mélyebb átalakulását is jelzi. Az automatizált technikai szakasz beépülése a döntési folyamatba azt eredményezi, hogy a normaképzés és a döntéshozatal egy része a hagyományos jogi és intézményi kereteken kívül, a digitális infrastruktúra
- 30/31 -
szintjén valósul meg. Ennek következtében a közigazgatási döntéshozatal klasszikus modellje - amelyben a jogi norma, az emberi mérlegelés és az intézményi felelősség egységet alkot - fokozatosan egy olyan hibrid struktúrává alakul át, ahol a döntési logika részben algoritmikus szabályrendszerekben testesül meg. Az ETIAS ezért nem csupán egy új határigazgatási eszköz, hanem annak a folyamatnak az egyik első kézzelfogható példája, amelyben a digitális infrastruktúra fokozatosan a közigazgatási hatalomgyakorlás strukturáló elemévé válik az Európai Unióban. Ennek fényében az ETIAS jövője túlmutat egyetlen technológiai rendszer bevezetésén: annak próbája lehet, hogy az Európai Unió képes-e az algoritmikus határigazgatás ígéretét a jogállami garanciák és az intézményi felelősség keretei között megvalósítani.
A tanulmány amellett érvel, hogy az ETIAS implementációjának elhúzódása nem értelmezhető kizárólag technikai vagy projektmenedzsment-problémaként. Sokkal inkább annak a strukturális átalakulásnak a tüneteként fogható fel, amely az algoritmikus döntéshozatal megjelenésével az európai közigazgatás működésében végbemegy.
Summary - Erzsébet Csatlós: The Dilemma of Algorithmic Border Management - The Delay of Etias as a Sign of Caution, an Institutional Constraint, or a Precursor to Systemic Failure
The European Union is undergoing a digital transformation of public administration, aiming to reduce administrative burdens and improve the efficiency of services. A key achievement of this process is the European Travel Authorisation and Information System (ETIAS), designed to pre-screen visa-free third-country nationals for potential security, migration, and public health risks before they enter the EU. The system is built on a centralised digital infrastructure, with national authorities participating mainly in exceptional cases where automated checks flag potential risks. The ETIAS represents a shift from the traditional administrative model, where individual cases were handled primarily by national authorities. By integrating automated decision-making and algorithmic assessments, the system increases efficiency while introducing new challenges related to accountability, transparency, and access to legal remedies. National ETIAS units retain a key role, reviewing cases flagged by the system to determine whether the applicant poses a risk to public safety, migration control, or health.
This digital integration is part of a broader trend in the EU towards using technology to strengthen border management and security. It also redefines the balance of administrative powers between national authorities and EU-level institutions, creating a hybrid model that combines human oversight with automated processes.
Overall, the ETIAS is not only a technological innovation but also a landmark example of structural transformation in EU administration. It strengthens pre-entry controls, supports public safety, and signals a shift toward digital infrastructure becoming a central element of governance and decision-making within the European Union. ■
JEGYZETEK
* A kutatást a Szegedi Tudományegyetem Interdiszciplináris Kutatásfejlesztési és Innovációs Kiválósági Központ (IKIKK) Humán és Társadalomtudományi Klaszterének Digitális Társadalom Kompetenciaközpontja támogatta. A szerző a Mesterséges Intelligencia és jogrend kutatócsoport tagja.
[1] Doran, Nicoleta Mihaela et al. : E-Government Development - A Key Factor in Government Administration Effectiveness in the European Union. Electronics 2023/3. 642. p.; ©paček, David Csótó, Mihály Urs, Nicolae: E-government and Digitalisation of Core Administrative Services for Citizens in Selected CEE Countries. In: M S de Vries, Michiel S. - Nemec, Juraj - Junjan, Veronica (szerk.): The Choice-Architecture behind Policy Designs from Policy Design to Policy Practice in the European Integration Context. NISPAcee Press. Bratislava, 2020. 128. p.
[2] Khairi, Amar Petlach, Martin: Need for digitalisation to provide Security? A comparative study on the member states of the European Union. Obrana a Strategie, 2023/1. 33. p.
[3] Az Európai Parlament és a Tanács (EU) 2024/903 rendelete (2024. március 13.) a közszféra Unión belüli magas szintű interoperabilitását biztosító intézkedések meghatározásáról (az interoperábilis Európáról szóló rendelet) HL L, 2024/903, 2024.3.22. (1) preambulum bekezdés; Az Európai Parlament és a Tanács (EU) 2021/694 rendelete (2021. április 29.) a Digitális Európa program létrehozásáról és az (EU) 2015/2240 határozat hatályon kívül helyezéséről. HL L 166., 2021. 5. 11. 1-34. pp. (45) preambulum bekezdés.
[4] A migráció és a nemzetbiztonság összekapcsolása nem új keletű, lásd pl. Adamson, Fiona B: Crossing Borders International Migration and National Security. International Security, 2006/1. 165-168. pp.; Estevens, João: Migration crisis in the EU: developing a framework for analysis of national security and defence strategies. Comparative Migration Studies, 2018/28. 6.; Ullah, AKM Ahsan et. al.: Migration and Security: Implications for Minority Migrant Groups. India Quarterly, 2020/1. 140-142. pp.
[5] Communication from the Commission to the European Parliament and the Council. Stronger and Smarter Information Systems for Borders and Security. Brussels, 6.4.2016 C0M(2016) 205 final. [a továbbiakban: C0M(2016) 205] 2. p.
[6] Standard Eurobarometer 85- Spring 2016 Europeans' views on the priorities of the European Union, https://europa.eu/eurobarometer/surveys/detail/2130 (2026. 03. 13.) 51. p.; Standard Eurobarometer 87 -Spring 2017 Europeans' views on the priorities of the European Union, https://data.europa.eu/data/datasets/s2142873std87eng?locale=en (2026. 03. 13.) 87. p. és 47. p.; Standard Eurobarometer 89 - Spring 2018. The views of Europeans on the European Union's priorities. March 2018. https://lounaeestlane.ee/wp-content/uploads/2018/06/eb89_first_en.pdf (2026. 03. 13.) 37. p.
[7] Az Európai Parlament és a Tanács (EU) 2018/1240 rendelete (2018. szeptember 12.) az Európai Utasinformációs és Engedélyezési Rendszer (ETIAS) létrehozásáról, valamint az 1077/2011/EU rendelet, az 515/2014/EU rendelet, az (EU) 2016/399 rendelet, az (EU) 2016/1624 rendelet és az (EU) 2017/2226 rendelet módosításáról. HL L 236., 2018.9.19, 1-71. pp. [a továbbiakban: ETIAS Rendelet]. 1-2. cikk.
[8] Welcome to the official ETIAS website. https://travel-europe.europa.eu/en/etias (2026. 03. 13.).
[9] L. Reichel, David - Molnár Tamás: Big data, big responsibility - fundamental-rights implications of using artificial intelligence in migration management: A European perspective. In: Rango, Marzia - Sievers, Niklas -Laczko, Frank (szerk.): Harnessing Data Innovation for Migration Policy: A Handbook for Practitioners. International Organization for Migration, Geneva, 2023. 158-170. pp., Alegre, Susie - Jeandesboz, Julien -Vavoula, Niovi: European Travel Information and Authorisation System (ETIAS): Border management, fundamental rights and data protection. Study PE 583.148, European Parliament, Brussels, 2017. 41-47. pp.; Gugliotta, Lorenzo and Elbi, Abdullah: Will AI 'subtly' take over decision-making in the EU migration context? Warnings and lessons from ETIAS and VIS. Jean Monnet Network on EU Law Enforcement Working Paper Series, 2023. https://jmn-eulen.nl/wp-content/uploads/sites/575/2023/03/5.3.-Gugliotta-Elbi.-.pdf (2026. 03. 13.) 11. p. Az átláthatatlan szűrési szabályokról és azok jogállamisággal való kapcsolatáról lásd: Eklund (2023) 259-267, Eklund (2024) 103-121; az adatvédelmi kérdésekről lásd: Vavoula, Niovi: European Travel Information and Authorisation System (ETIAS): A flanking measure of the EU's visa policy with far reaching privacy implications. Queen Mary University of London, School of Law Legal Studies Research Paper No. 256/2017, 7-8. pp., Vö. Guild, Elspeth - Molnár Tamás: New Developments in the Complex Relationship Between the Public and Private Sectors in Data Processing. VerfBlog, 2023/5/10. https://intr2dok.vifarecht.de/receive/mir_mods_00015508 (2026. 03. 13.), a büntetőjogi funkciókról: Michéa, Frédérique - Rousvoal, Laurent: The Criminal Procedure Out of Itself: A Case Study of the Relationship Between EU Law and Criminal Procedure Using the ETIAS System. European Papers, 2021/6. 486. p.
[10] The impact on fundamental rights of the proposed Regulation on the European Travel Information and Authorisation System (ETIAS). Opinion of the European Union Agency for Fundamental Rights. FRA Opinion -2/2017. https://fra.europa.eu/sites/default/files/fra_uploads/fra-opinion-02-2017-etias.pdf (2026. 03. 13.) ETIAS Fundamental Rights Guidance Board. Annual Report 2023. https://www.frontex.europa.eu/assets/fundamental/Annual_Report_EFRGB_2023.pdf (2026. 03. 13.); Ágoston Mohay: Algorithmic immigration control? The ETIAS between technological benefits and fundamental rights considerations. Hungarian Journal of Legal Studies. 2025. 4-6. pp.
[11] Például a versenyjog érvényesítése, a védjegy- és formatervezési jogok igazgatása, valamint a gyógyszeripari szabályozás területén. Csatlós Erzsébet: Európai közigazgatás. Iurisperitus, Szeged. 2021. 82-83. pp.
[12] Wohlfeld, Monika: Is Migration a Security Issue? In: Grech, Omar - Wohlfeld, Monika (szerk.): Migration in the Mediterranean: human rights, security and development perspectives. Mediterranean Academy of Diplomatic Studies. Malta, 2014. 61. p.
[13] Huysmans, Jef: The European Union and the Securitization of Migration. Journal of Common Market Studies, 2000/38. 751-777. pp. Elrick, Lauren E.: Finding the Balance between Security and Human Rights in the EU Border Security Ecosystem. European Journal of Law and Technology, 2021/1. 2-6. pp.
[14] Torpey, John: Coming and Going: On the State Monopolization of the Legitimate "Means of Movement". Sociological Theory, 1998/3. 252-253. pp. Vö. Juhász Krisztina: A szabálytalan migráció elleni uniós fellépés közép- és hosszú távú intézkedései az Európai Migrációs Stratégia alapján. Iurisperitus. Szeged, 2020. 35. p.
[15] Guild, Elspeth - Bigo, Didier: Controlling Frontiers. Free Movement into and Within Europe. Routledge. London, 2005. 203-204. pp.
[16] L. Az Európai Parlament és a Tanács (EU) 2018/1806 Rendelete (2018. november 14.) a külső határok átlépésekor vízumkötelezettség alá eső, illetve az e kötelezettség alól mentes harmadik országbeli állampolgárok országainak felsorolásáról. OJ L 303, 28. 11. 2018. pp. 39-58. 1. cikk.
[17] Czaika, Mathias - de Haas, Hein: The Effect of Visas on Migration Processes. International Migration Review, 2017/4. 902. p.
[18] Czaika, Mathias - Neumayer, Eric: Visa restrictions and economic globalization. Applied Geography, 2017/1. 75-76. pp.
[19] Handbook on European law relating to asylum, borders and immigration. Publications Office of the European Union, Luxembourg, 2020. [A továbbiakban: Handbook] 335-343. pp.
[20] A schengeni vízum tehát megkönnyíti a schengeni térségben történő rövid távú utazást, legfeljebb 90 napos tartózkodásra 180 napos időszakon belül, elsősorban turisztikai vagy üzleti célból. A vízum kiadása azonban csak egy a belépéshez szükséges számos előfeltétel közül. Hosszabb tartózkodás, például tanulás, munkavállalás vagy letelepedés esetén mindkét típusú harmadik országbeli állampolgároknak nemzeti vízumot vagy tartózkodási engedélyt kell igényelniük a célországtól, a tartózkodás céljától függő további feltételek mellett. 2018/1806 (EU) Rendelet, I. és II. melléklet; Heijer, Maarten den: Visas and Non-discrimination. European Journal of Migration and Law, 2018/4. 480. p.
[21] Az Európai Parlament és a Tanács 810/2009/EK rendelete (2009. július 13.) a közösségi vízumkódex létrehozásáról (vízumkódex) HL L 243., 2009. 9. 15., 1-58. pp. 21. cikk (2) bekezdés, (3) bekezdés c) pont; 22. cikk.
[22] Bersin, Alan D.: Migration Management and Border Security: Lessons Learned. Migration Policy Institute. Policy Briefs. September 2021. 8. p.
[23] Communication from the Commission to the European Parliament, the European Council, the Council, the European Economic and Social Committee and the Committee of the Regions on the EU Security Union Strategy. Brussels, 24.7.2020. COM/2020/605 final [a továbbiakban: COM/2020/605] 2. p.
[24] Csatlós Erzsébet: ETIAS ante portas: új utazási engedélyezési rendszer a biztonság és a digitalizáció keresztmetszetében. Közjogi Szemle, 2022/4. 28. p.; pontos számadatokkal alátámasztott elemzéshez lásd: Csatlós, Erzsébet: Blending digitalization and enhanced security: Exploring the role of ETIAS in migration control and its administrative structure. Hungarian Journal of Legal Studies, 2025/3. 327-329. pp.
[25] Regulation (EU) 2018/1806; ETIAS. https://www.frontex.europa.eu/what-we-do/etias/about-etias/ (2026. 03. 13.).
[26] Handbook: i.m. 58-59. pp.
[27] Ehhez l. Csáki Gyula Balázs: Kérdésfelvetések az e-közigazgatás fogalmának meghatározása körében. Infokommunikáció és Jog, 2008/7. 277-280. pp.; Czékmann Zsolt: Újabb gondolattöredékek az e-közigazgatás fogalmáról - 10 év változásai. Miskolci Jogi Szemle, 2020/2. 7-12. pp.; Molnár Péter: A digitális közigazgatás szabályozási kérdései. KözigazgatásTudomány 2024/2. 111-124. pp.; Gerencsér et al.: A digitális transzformáció hatása a közigazgatási folyamatokra: lehetőségek és kihívások. KözigazgatásTudomány, 2025/1. 30-45. pp.
[28] Ehhez l. Váradi Szilvia: Adatvédelem a mesterséges intelligencia korában. Wolters Kluwer, Budapest, 2024. 2.6. és 2.7. fejezet.
[29] Communication from the Commission to the European Parliament and the Council Stronger and Smarter Information Systems for Borders and Security. Brussels, 6.4.2016, COM/2016/0205 final, 6., 7-10.; Vö. Rijpma, Jorrit J. : Building Borders: The Regulatory Framework for the Management of the External Borders of the European Union. PhD Thesis, Doctor of Laws of the European University Institute Florence, 2009. https://cadmus.eui.eu/entities/publication/e0211b00-acee-5008-a6d5-fc17adebb89e (2026. 03. 13.) 132-140. pp. Ezek közül néhány eszköz már korábban is szerepet játszott egy bizonyos digitális határ létrehozásában, l. Broeders, Dennis: Tracing, identifying and sorting: the role of EU migration databases in the internal control on irregular migrants. In: Fassmann, Heinz - Haller, Max - Lane, Lane (szerk.): Migration and mobility in Europe. Trends, Patterns and Control. Edward Elgar 2009. 254-266. pp.; Besters, Michiel - Brom, Frans: 'Greedy' Information Technology: The Digitalization of the European Migration Policy. European Journal of Migration and Law. 2010. 467-469. pp.
[30] Az Európai Parlament és a Tanács (EU) 2019/818 rendelete (2019. május 20.) az uniós információs rendszerek közötti interoperabilitás kereteinek megállapításáról a rendőrségi és igazságügyi együttműködés, a menekültügy és a migráció területén, valamint az (EU) 2018/1726, az (EU) 2018/1862 és az (EU) 2019/816 rendelet módosításáról. HL L 135., 2019.5.22., 85-135. pp. (9) preambulum bekezdés; Dumbrava, Costica: Artificial intelligence at EU borders Overview of applications and key issues. European Parliamentary Research Service, PE 690.706. 5-7. pp.
[31] Communication from the Commission to the European Parliament, the Council, the European Economic and Social Committee and the Committee of the Regions "Towards a common European data space". Brussels, 25.4.2018, COM/2018/232 final. 5-6. pp.
[32] Az e-kormányzatról szóló miniszteri nyilatkozat, amelyet 2009. november 18-án egyhangúlag fogadtak el Malmöben, Svédország. Amoretti, Francesco - Musella, Fortunato: Toward the European administrative space: the role of e-government policy. European Political Science Review, 2011/1. 42. p.
[33] Communication from the Commission to the European Parliament, the Council, the European Economic and Social Committee and the Committee of the Regions EU eGovernment Action Plan 2016-2020 Accelerating the digital transformation of government. Brussels, 19.4.2016, COM/2016/0179 final. 1; 5; Communication from the Commission to the European Parliament, the Council, the European Economic and Social Committee and the Committee of the Regions Getting ready for changes Communication on readiness at the end of the transition period between the European Union and the United Kingdom. Brussels, 9. 7. 2020., COM/2020/324 final. 6-7. pp.
[34] COM/2020/605, i.m. 1.
[35] Csatlós, Erzsébet: Prospective implementation of AI for enhancing European (in)security: Challenges in reasoning of automated travel authorization decisions. Computer Law & Security Review, 2024/54 Paper:105995. 3. p.
[36] ETIAS Rendelet, 21. cikk (4) bekezdés; 28-29. cikk.
[37] ETIAS Rendelet, VII-X. fejezet.
[38] Cesarz, Maciej: A new type of EU visa? The legal nature of a travel permit issued under the European Travel Information and Authorization System (ETIAS). Studia Prawnicze Kul, 2021/4. 19. p.; ETIAS Rendelet, 36. cikk (6) bekezdés, 19. cikk, 21. cikk (4) bekezdés; 25. cikk; 28-29. cikk. 30. cikk; 32. cikk.
[39] European Principles for Public Administration. No. 27. CCNM/SIGMA/PUMA(99)44/REV1. OECD 1999. 8., 12-13. pp.
[40] ETIAS Rendelet, 17. cikke (2) bekezdése.
[41] ETIAS Rendelet, 20. cikke (2) bekezdés. Vö. COM(2016) 205, i.m. II. melléklet.
[42] von Moschzisker, Robert : Res Judicata. Yale Law Journal, 1929/2. 299. p. Vö. Davis, Kenneth Culp: Res Iudicata in Administrative Law. Texas Law Review, 1947/3. 201. p.
[43] Brouwer, Evelien: Digital Borders and Real Rights: Effective Remedies for Third-Country Nationals in the Schengen Information System. Brill, Leiden - Boston, 2008. [a továbbiakban: Brouwer 2008a]. 233-236. pp.
[44] ETIAS Rendelet, 37. cikk.
[45] ETIAS Rendelet, 34. cikk.
[46] Bellanova, Rocco - Glouftsios, Georgios: Controlling the Schengen Information System (SISII): The Infrastructural Politics of Fragility and Maintenance. Geopolitics, 2022/1. 165-166. pp.; Naudts, Laurens: Criminal Profiling and Non-Discrimination: On Firm Grounds for the Digital Era? In: Vedder, Anton et al. (szerk.): Security and Law. Legal and Ethical Aspects of Public Security, Cyber Security and Critical Infrastructure Security. Intersentia. Cambridge - Antwerp - Chicago, 2019. 80-81. pp.
[47] Beduschi, Ana: The Big Data of International Migration: Opportunities and Challenges for States Under International Human Rights Law. Georgetown Journal of International Law, 2018/3. 988. p.
[48] ETIAS Rendelet, 33. cikk (3)-(6) bekezdés.
[49] Derave, Charly - Genicot, Nathan - Hetmanska, Nina: The Risks of Trustworthy Artificial Intelligence: The Case of the European Travel Information and Authorisation System. European Journal of Risk Regulation, 2022/3. 394. p. Vö. Report from the Commission to the European Parliament and the Council on the delegation of power to adopt delegated acts conferred on the Commission pursuant to Regulation (EU) 2018/1240 of the European Parliament and of the Council establishing a European Travel Information and Authorisation System (ETIAS). Brussels, 16.11.2023, COM/2023/699 final.
[50] Gäckle Nicolas: Taming future mobilities: biopolitics and data behaviourism in the European Travel Information and Authorisation System (ETIAS). Mobilities 2020/2. 267. p.
[51] Az Európai Parlament és a Tanács (EU) 2016/679 rendelete a természetes személyeknek a személyes adatok kezelése tekintetében történő védelméről és az ilyen adatok szabad áramlásáról, valamint a 95/46/EK irányelv hatályon kívül helyezéséről (általános adatvédelmi rendelet, [a továbbiakban: GDPR] HL L 119, 4. 5. 2016. 1-88. pp. 4. cikk 4. pont.
[52] Hildebrandt, Mireille: Defining Profiling: A New Type of Knowledge? In: Hildebrandt, Mireille -Gutwirth, Serge (szerk.): Profiling the European Citizen Cross-Disciplinary Perspectives. Springer, Dordrecht, 2008. 17-19. pp.
[53] A jogellenes profilalkotás megelőzése ma és a jövőben: útmutató. Kézikönyv. FRA. Az Európai Unió Kiadóhivatala, Luxembourg, 2022. 8. p.
[54] ETIAS Rendelet, 25. cikk.
[55] GDPR, 13-15. cikk; Vö. Csatlós, Erzsébet: Remarks on the Reasoning: The Morals of a Hungarian Expulsion Decision in Times of Pandemic. Central European Public Administration Review, 2021/1. 186192. pp. Vö. Vogelaar, Femke: The Presumption of Safety Tested: The Use of Country of Origin Information in the National Designation of Safe Countries of Origin. Refugee Survey Quarterly, 2021/1. 113-114. pp. Hasonló probléma merül fel az államok biztonságos származási országként való értékelésével kapcsolatban. Gyakran kevés információ áll rendelkezésre arról, hogy az államok milyen alapon állapítják meg a harmadik országokra vonatkozó tényeket.
[56] ETIAS Rendelet, 37. cikk (3) bekezdés.
[57] ETIAS Rendelet, 20. cikk (2) bekezdés a) és c) pont.
[58] ETIAS Rendelet, 37. cikk (1) bekezdés f) és g) pont, valamint (2) bekezdés.
[59] ETIAS Rendelet, 36. cikk (1) bekezdés, (2) bekezdés
[60] ETIAS Rendelet, 39. cikk (3) bekezdés d) pont, (4) bekezdés.
[61] ETIAS Rendelet, 37. cikk (3) bekezdés; A Bizottság 2022. január 25-i (EU) 2022/102 végrehajtási határozata az utazási engedély megtagadásához, megsemmisítéséhez vagy visszavonásához használt űrlapok megállapításáról. HL L 17, 2022.1.26. 59-72. 4. cikk.
[62] ETIAS Rendelet, 40-41. cikk.
[63] ETIAS Rendelet, 24. cikk (6) bekezdés c) pont; 54. cikk (1) bekezdés b) pont.
[64] ETIAS Rendelet, 37. cikk (4) bekezdés.
[65] Az illetékességi szabályokat l. ETIAS Rendelet 25. cikk.
[66] ETIAS Rendelet, 28. cikk.
[67] A Bizottság (EU) 2022/1612 felhatalmazáson alapuló határozata (2022. február 16.) a további információknak vagy dokumentumoknak a kérelmezőtől való, az (EU) 2018/1240 európai parlamenti és tanácsi rendelet 27. cikkének (3) bekezdése szerinti bekérése során használandó előre meghatározott lista tartalmának és formátumának meghatározásáról. HL a id=0>L <241., 2022. 9. 19., 7-12. II. melléklet</a>.
[68] ETIAS Rendelet, 27. cikk (6) bekezdés.
[69] ETIAS Rendelet, 27. és 32. cikk.
[70] ETIAS Rendelet, (21) preambulumbekezdés.
[71] ETIAS Rendelet, 26. cikk (6) bekezdés.
[72] ETIAS Rendelet, 14. cikk és 33. cikk (5) bekezdés részletesen.
[73] Az ETIAS Rendelet 14. cikke és 33. cikke (2), (5)-(6) bekezdése szerint.
[74] Goodman, Bryce - Flaxman, Seth: European Union Regulations on Algorithmic Decision Making and a "Right to Explanation". AI Magazine, 2017/3. 53-55. pp.
[75] Council of Europe, National security and European case-law, European Court of Human Rights, Research Division, 2013. https://rm.coe.int/168067d214 (2026. 03. 13.) s2., A nemzetbiztonságot fenyegető veszélyek jellege változó lehet, előre nem látható vagy nehezen meghatározható. C.G. and Others v. Bulgaria (Application no. 1365/07). Judgment of 24 April 2008, para. 40.; Csatlós, Erzsébet: National Security-Related Expulsion Cases during the Pandemic in Hungary: Secret Revealed? Acta Iuris Stetinensis, 2023/2. 31-32. pp., l. még Slepak, Vitaliy: National security clause: law and practice of European Union and Eurasia Economic Union. Journal of Physics: Conference Series, 1406(1):012002, 2019. Vö. Romm, Joseph J.: Defining National Security. The nonmilitary aspects. Council of Foreign Relations Press. New York, 1993. 1-8. pp.
[76] ETIAS Rendelet, 33. cikk (2) bekezdés d) és e) pont.
[77] ETIAS Rendelet, XII. fejezet.
[78] ETIAS Rendelet, (68) preambulumbekezdés, Vö. Jäderblom, Helena: From fragmentation to increased coherence: a user-friendly EU administrative law. In-Depth Analysis. European Parliament, 2011. https://europarl.primo.exlibrisgroup.com/discovery/fulldisplay?context=L&vid=32EPA_INST:32EPA_V1&search_scope=MyInst_and_CI&tab=Everything&docid=alma991001285263904886 (2026. 03. 13.) 8-9. pp.; Evas, Tatjana: EU law for an open independent and efficient European administration. Summary report of the public consultation. PE 621.830, European Parliamentary Research Service, Brussels, 2018. 4. p.
[79] ETIAS Rendelet, 37. cikk (3) bekezdés; 40. cikk (3) bekezdés; 41. cikk (7) bekezdés.
[80] ETIAS Rendelet, ETIAS-rendelet, 38. cikk (1) bekezdés k) pont.
[81] Razmetaeva, Yulia - Satokhina Natalia: AI-Based Decisions and Disappearance of Law. Masaryk University Journal of Law and Technology, 2022/2. 256-257. pp. Vö. Vavoula, Niovi: You (Probably) Are Who I Say You Are' - ETIAS and the Fourfold Paradigm Shift in the Operationalisation of Information Systems. In: Vauvola, Niovi (szerk.): Immigration and Privacy in the Law of the European Union. Brill. Leiden - Boston, 2022. 467-539. pp.
[82] C-33/76 Rewe-Zentralfinanz eG és Rewe-ZentralAG kontra Landwirtschaftskammerfirdas Saarland [1976] EU:C:1976:188. para. 6.
[83] Widdershoven, Rob: National Procedural Autonomy and General EU Law Limits. Review of European Administrative Law. 2019/2. 33-34. pp.; C-604/12 N. versus Minister for Justice, Equality and Law Reform, Ireland, Attorney General [2014] ECLI:EU:C:2014:302, para. 49.
[84] C-225/19 és C-226/19. egyesített ügyek R.N.N.S. és K.A versus Minister van Buitenlandse Zaken [2020] ECLI: EU:C:2020:951, para. 34.; C-230/18 PI versus Landespolizeidirektion Tirol [2019] ECLI:EU:C:2019:383, para. 57.; C-141/12 és C-372/12 egyesített ügyek YS kontra Minister voor Immigratie, Integratie en Asiel valamint Minister voor Immigratie, Integratie en Asiel kontra M és S. [2014] ECLI:EU:C:2014:2081, para, 68.
[85] Richard De La Tour főtanácsnok véleménye: C-159/21 GM kontra Országos Idegenrendészeti Főigazgatóság és mások [2023] ECLI:EU:C:2022:326. para. 50.
[86] C-277/11 M. M. versus Minister for Justice, Equality and Law Reform, Ireland, Attorney General [2012] ECLI:EU:C:2012:744. para. 88; C-249/13 Khaled Boudjlida versus Préfet des Pyrénées-Atlantiques, ECLI:EU:C:2014:2431, para. 38.
[87] C-203/22 CK, Dun & Bradstreet Austria [2025] ECLI:EU:C:2024:745, para. 93; 96.
[88] L. Jan, Benjamin: The Role of the EU Right to Good Administration in Shaping Algorithmic Decision Systems. In: van Oirsouw, Charlotte et al. (szerk.): European Yearbook of Constitutional Law 2023. European Yearbook of Constitutional Law, vol 5. T.M.C. Asser Press. The Hague, 2024. 178-184. pp.; Molnár Tamás: Algorithmic Decision-Making in Migration and Security in the EU: Challenges in Ensuring Effective Legal Remedies. In: Varju Márton - Mezei Kitti (szerk.): The Challenges of Artificial Intelligence for Law in Europe. Springer, Cham, 2025. 154-165. pp.; Nnawuchi, Uchenna - George, Carlisle: Decoding accountability: the importance of explainability in liability frameworks for smart border systems. Discover Computing, 2025/28:64. 10-11. pp.; a jogvédelem kritériumai kapcsán l. Siket Judit: Legal Protection Rules of New Administrative Procedure. In Csatlós Erzsébet (szerk.): Recent Challenges of Public Administration: Papers presented at the conference of 'Contemporary Issues of Public Administration' on 26th April 2017. Iurisperitus. Szeged, 33-36. pp.
[89] Rijpma, Jorrit - Cremona, Marise: The Extra-Territorialisation of EU Migration Policies and the Rule of Law. EUI Working Papers 2007/01. https://cadmus.eui.eu/handle/1814/6690 (2026. 03. 13.) 23. p., Brouwer, Evelien: The Other Side of Moon: The Schengen Information System and Human Rights: A Task for National Courts. CEPS Working Document No. 288/April 2008. 4-5. pp.
[90] ETIAS Rendelet, l. ETIAS: Europe's New Travel Authorisation for Visa-Exempt Nationals https://schengenvisainfo.com/etias/ (2026. 03. 13.)
[91] Renda, Andrea et al.: Impact Assessment of possible action at EU level for an open, efficient and independent EU administration. Final Report. European Parliamentary Research Service, Brussels, 2018. 24-25. pp., l. még: Rico, Clara Isabel Velasco - Laukyte, Migle: ETIAS system and new proposals to advance the use of AI in public services. Computer Law & Security Review, 54 Paper: 106015. 2024. 5-7. pp.
[92] ETIAS Rendelet, 10. cikke (2) és (5) bekezdés.
[93] ETIAS Rendelet, 93. cikk.
[94] Az Európai Unióról Szóló Szerződés egységes szerkezetbe foglalt változata. HL C 202., 2016. 6. 7. 1-366. pp. 4. cikk (2) bekezdés.
[95] Csatlós 2004, 9. p., l. ehhez: C-159/21 GM kontra Országos Idegenrendészeti Főigazgatóság és társai [2023] EU:C:2022:708. para. 37-38.; Case of C.G. and others v. Bulgaria: i. m. para. 40; C-380/18 Staatssecretaris van Justitie en Veiligheid v E.P. [2019] ECLI:EU:C:2019: 1071. para. 37.; Stehlík : i.m. 137-138. pp.
[96] Ryngaert, Cedric M J Ryngaert - van Eijk, Nico A.N.M.: International cooperation by (European) security and intelligence services: reviewing the creation of a joint database in light of data protection guarantees. International Data Privacy Law, 2019/1. 65. p.
[97] Turmo, Araceli: National Security Concerns as an Exception to EU Standards on Data Protection. Nordic Journal of European Law, 2021/2. 88-91. pp.
[98] A hatékony jogorvoslathoz való jog és a dokumentumokhoz való hozzáférés hiánya közötti kapcsolatot l. C-159/21 : i.m. para. 45-47.
[99] L. Csatlós, Erzsébet: The Bermuda Triangle of Expulsion, Reasoning of Decision and Effective Legal Remedy in the Hungarian Legal Practice. Annals of the Timisoara West University Law Series, 2022/2. 524. pp.; Matevľič, GrušA: The Right to Know. Comparative Report on Access to Classified Data in National Security Immigration Cases in Cyprus, Hungary and Poland. Hungarian Helsinki Committee, Budapest, 2021. https://helsinki.hu/en/comparative-report-on-access-to-classified-data-in-national-security-immigration-cases (2026. 03. 13.) 24-25, 28. pp.; Barcza-Szabó, Zita: Challenging the National Security Card in Asylum Cases: Bringing Article 6 ECHR Into Play. Central European Private University, Budapest. 2021. 11-12. pp. Vö. Brouwer: 2008a, 520. p.
[100] Lammerant, Hans - De Hert, Paul: Predictive Profiling and its Legal Limits: Effectiveness Gone Forever? In: van der Sloot, Bart - Broeders, Dennis - Schrijvers, Erik (szerk.): Exploring the Boundaries of Big Data. Amsterdam University Press. Amsterdam, 2016. 145-173. pp.
[101] Wakefield, Jill: The Right to Good Administration. Kluwer International, Alpen aan den Rijn, 2007. 141. p.
[102] Europol & Frontex Blame eu-LISA for ETIAS Travel Authorisation Delays. January 18, 2024. https://schengenvisainfo.com/news/europol-frontex-blame-eu-lisa-for-etias-travel-authorisation-delays (2026. 03. 13.).
[103] 3325/2020. (VIII. 5.) AB határozat, ABH 2020. 1882. p.
[104] Birher, Nándor. A modern technológiák szabályozásának változásai: theoria versus praxis, etika versus protokoll. In: Homicskó Árpád (szerk.) A digitalizáció hatása az egyes jogterületeken. Károli Gáspár Református Egyetem Állam- és Jogtudományi Kar, Budapest, 2020. 12. p.
[105] Eklund, Amanda Musco : Rule of Law Challenges of 'Algorithmic Discretion' & Automation in EU Border Control. A Case Study of ETIAS Through the Lens of Legality. European Journal of Migration and Law, 2023/3. 265. p.
[106] Bayamlioglu, Emre: The right to contest automated decisions under the General Data Protection Regulation: Beyond the so-called "right to explanation". Regulation & Governance, 2022/4. 1063. pp.; Razmetaeva - Satokhina: i.m. 243. p.
[107] Birher: 2020, 16. p.; Birher Nándor: Szabályozáskomplexitás: a normák kapcsolati rendszerének feltárása a hatékonyabb szabályozási formák kialakítása érdekében. In: Homicskó Árpád (szerk.): Szabályozáskomplexitás. Károli Gáspár Református Egyetem Állam- és Jogtudományi Kar, Budapest, 2021. 14-15. pp.
[108] Brkan, Maja: Do algorithms rule the world? Algorithmic decision-making and data protection in the framework of the GDPR and beyond. International Journal of Law and Information Technology, 2019/2. 95-96. pp.
[109] GDPR (71) preambulum bekezdés; ETIAS Rendelet 14. cikk; 33. cikk 5; Eszteri Dániel - Péterfalvi Attila: Amikor a gépeink tanulnak minket, avagy a mesterséges intelligencia alapú döntéshozatal és profilozás szabályozásának európai uniós törekvéseiről. Századvég, 2022/1. 113. p.
[110] Csatlós Erzsébet: Az ügyfél és a hatósági döntéshozatal a digitalizáció korában. Pro Futuro, 2023/1. 21. p.
[111] Patyi András - Pollák Kitti - Fekete Orsolya: A mesterséges intelligencia alkalmazásának néhány alapkérdése a közigazgatási eljárásjog szemszögéből. JÁP, 2025/1., 11-12. pp.
[112] L. az Európai Parlament és a Tanács (EU) 2019/1896 rendelete (2019. november 13.) az Európai Határ- és Parti Őrségről, valamint az 1052/2013/EU és az (EU) 2016/1624 rendelet hatályon kívül helyezéséről. HL L 295., 2019. 11. 14. 1-131. pp. 3. cikk.
[113] Chassin, Catherine-Amélie: Un nouveau venu numérique: l'ETIAS A Digital Newcomer: ETIAS. Cahiers de la recherche sur les droits fondamentaux, 2023/21. 71. p.
Lábjegyzetek:
[1] A szerző egyetemi docens, Közjogi Intézet, SZTE ÁJTK; https://orcid.org/0000-0001-8129-6189.