A 2025-ös év eseményei kétséget kizáróan bizonyították, hogy "a kibertámadások már nem kivételes, rendkívüli helyzetek, hanem a közigazgatási működés reális kockázati tényezői. A kérdés tehát nem az, hogy egy polgármesteri hivatal találkozik-e ilyen eseménnyel, hanem az, hogy megfelelően felkészült-e, rendelkezik-e szabályozott eljárásokkal és tudatos vezetői irányítással."
2025-ben a kiberbiztonsági események száma és összetettsége tovább növekedett, és a közszféra - ezen belül is az önkormányzatok polgármesteri hivatalai - kiemelt célpontnak számítanak.[1]
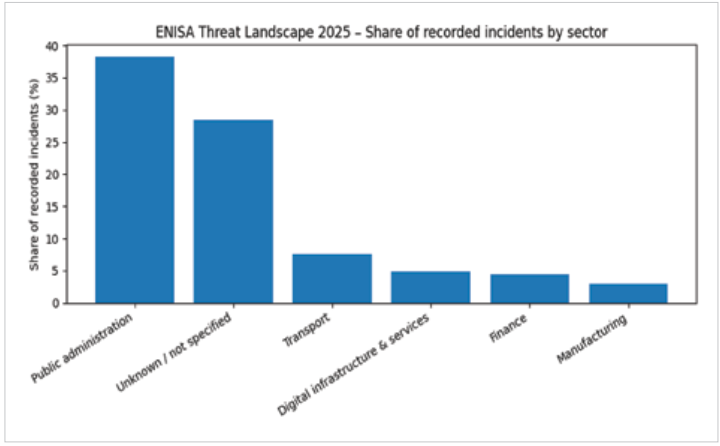
A zsarolóvírus-támadások, az adatszivárgási incidensek és a beszállítói láncon keresztüli kibercselekmények nem pusztán informatikai problémát jelentettek és jelentenek, de a társadalom közszolgáltatásokba vetett bizalmára is hatással voltak és lesznek.
A jegyzők szerepe ebben a helyzetben meghatározó: a kiberbiztonság már régóta nem kizárólag technikai kérdés, hanem szervezeti és vezetői felelősség is.
2025-ben továbbra is a zsarolóvírusos esetek jelentették a legsúlyosabb fenyegetést és nem csak Szlovákiában. A támadók ilyenkor nem csupán az adatokat titkosítják, hanem adatlopással is kombinálják a támadást, növelve a nyomásgyakorlás eszköztárát. Olvasóinknak nem kell különösebben bemutatnunk, hogy a polgármesteri hivatal normál ügymenetében ez milyen zavarokat okozhat.
Az ilyen típusú támadások nem látványos rendszerleállással, hanem észrevétlen adatszivárgással járnak. A lakosok személyes adatai - a szociális, adó- és hagyatéki ügyekhez kapcsolódó információk - kiemelt értéket képviselnek a feketepiacon. Az ilyen incidensek reputációs és jogi következményei hosszú távon ismertté tehetik az érintett önkormányzatot.
Példa: Franciaország - Belügyminisztériumi adatbázisokhoz való jogosulatlan hozzáférés, 2025. december 17.[3] Hackerek érzékeny belügyi adatbázisokhoz fértek hozzá. A beszámolók szerint kompromittált rendőrségi e-mail fiókokon keresztül jutottak el a rendszerekhez. Mivel váltságdíj-követelésről nem számoltak be, feltételezhető, hogy az adatok más módon kerültek felhasználásra.
- 48/49 -
2025-ben tovább erősödött a beszállítói láncon keresztüli támadások veszélye. Külső rendszergazdai szolgáltatók, szoftverfrissítések vagy felhőalapú megoldások sebezhetősége révén olyan szervezetek is érintetté váltak, amelyek saját rendszereikben nem tapasztaltak közvetlen támadást.
Példa: Svédország - Miljödata IT-beszállító ransomware, és emiatt kb. kétszáz önkormányzat érintettsége, 2025. augusztus 23. Egy önkormányzati HR-rendszereket szállító szolgáltatót ransomware-támadás ért, és a hírek szerint országosan kb. kétszáz önkormányzatnál okozott zavart.[4]
A támadók egyre kifinomultabb - személyre szabott - adathalász üzeneteket küldenek, gyakran állami szervek vagy pénzügyi intézmények nevében. A vezetői jogosultságokkal rendelkező felhasználók kompromittálása súlyos következményekkel járhat.
Példa: Egyesült Királyság - képviselők (MP-k) elleni célzott phishing WhatsApp/Signal-csatornán, 2025. december 11. Bár a brit hatóságok figyelmeztették a képviselőket és tisztviselőket a WhatsApp/Signal irányú célzott adathalász-támadásokra, az elkövetők támogatói kérésnek álcázva kértek és kaptak hozzáférési kódokat. Ez az eset is mutatja, hogy már a "vezetői célpontok" elleni támadások sem csak e-mailben történnek.[6]
Az előző példák alapján világos, hogy a kérdés ma már nem az, hogy bekövetkezik-e incidens, hanem az, hogy a hivatal mennyire felkészült annak megelőzésére és kezelésére?
A zsarolóvírusok és az adatszivárgások elleni védekezés első pillére a naprakész mentési stratégia. A biztonsági mentéseknek nem csupán létezniük kell, hanem rendszeresen tesztelt, visszaállítható állapotban kell rendelkezésre állniuk. A mentések elkülönítése (offline vagy logikailag leválasztott tárolás) különösen fontos a zsarolóvírusok elleni védelemben.
A Jogkódex-előfizetéséhez tartozó felhasználónévvel és jelszóval is be tud jelentkezni.
Az ORAC Kiadó előfizetéses folyóiratainak „valós idejű” (a nyomtatott lapszámok megjelenésével egyidejű) eléréséhez kérjen ajánlatot a Szakcikk Adatbázis Plusz-ra!
Visszaugrás