

Tóth Fanni[1]: A személyes adatok és az adatvédelem szerepe a piaci versenyt érintő európai uniós platformjogszabályokban (DJM, 2025/3-4., 205-227. o.)
https://doi.org/10.24169/DJM/2025/3-4/9
Absztrakt - A személyes adatok és az adatvédelem szerepe a piaci versenyt érintő európai uniós platformjogszabályokban
Az online platformok hatalmát a személyes adatok alapozták meg, amit először az általános adatvédelmi rendelet (GDPR) rendelkezéseivel, a természetes személyek védelme szempontjából igyekezett az Európai Unió fékezni, de úgy, hogy egyúttal ezen adatok szabad áramlását is céljai közé emelte. A platformok - kihasználva a GDPR alkalmazásával kapcsolatos bizonytalanságokat, a nem mindig hatékony betartatását - a big data kezelésével és a tisztességtelen piaci magatartással olyan erőfölényhez jutottak, amellyel képesek visszaélni, ezért a hagyományos versenyjogi vizsgálatok és az összefonódás-ellenőrzési vizsgálatok tapasztalatai arra késztették az Európai Uniót, hogy célzott rendeletekkel ex ante szabályozza ezeket. Valójában a személyes (és nem személyes) adatok kezelésének platformokra vonatkozó, piaci versenyt érintő szabályozási igénye hívta életre a platformjogszabályokat, amelyeknek számos rendelkezése a GDPR-ból nőtt ki. Jelen tanulmány a személyes adatok és az adatvédelem szerepét vizsgálja a platformjogszabályokban.
Kulcsszavak: személyes adat, versenyjog, platformjog, ex ante szabályozás, kapuőr.
- 205/206 -
Abstract - The role of personal data and data protection in platform regulations affecting market competition
The power of online platforms was established on personal data, which the European Union first sought to curb from the perspective of protecting natural persons with the provisions of the General Data Protection Regulation (GDPR), but also aimed to include the free flow of this data among its objectives. Exploiting the uncertainties related to the application of the GDPR and its not always effective enforcement, platforms have gained such market dominance through big data management and unfair market practices that they are capable of abusing it. Therefore, the experiences of traditional competition law investigations and merger control investigations have prompted the European Union to regulate these ex ante with targeted regulations. In fact, the regulatory need to address market competition concerning the handling of personal (and non-personal) data on platforms gave rise to platform regulations, many of whose provisions have grown out of the GDPR. This study examines the role of personal data and data protection in platform regulations.
Keywords: personal data, competition law, platform law, ex ante regulation, gatekeeper.
Abstrakt - Die Rolle von personenbezogenen Daten und Datenschutz in Plattformvorschriften, die den Wettbewerb auf dem Markt betreffen
Die Macht der Online-Plattformen basiert auf personenbezogenen Daten, deren Zügelung die Europäische Union zunächst durch die Bestimmungen der Datenschutz-Grundverordnung (DSGVO) aus der Sicht des Schutzes natürlicher Personen anzustreben suchte, wobei sie gleichzeitig den freien Fluss dieser Daten zu ihren Zielen erklärte. Die Plattformen - die die Unsicherheiten im Zusammenhang mit der Anwendung der DSGVO und deren nicht immer effektive Durchsetzung ausnutzten - erlangten durch die Handhabung von Big Data und unlauteres Marktverhalten eine solche Marktmacht, dass sie diese missbrauchen können. Daher veranlassten die Erfahrungen aus traditionellen wettbewerbsrechtlichen Prüfungen und Fusionskontrollverfahren die Europäische Union, diese durch gezielte Verordnungen ex ante zu regulieren. Tatsächlich war der Regulierungsbedarf für die Behandlung von personenbezogenen (und nicht-personenbezogenen) Daten durch Plattformen im Hinblick auf den Wettbewerb der Auslöser für die
- 206/207 -
Plattformgesetze, von denen zahlreiche Bestimmungen aus der DSGVO hervorgegangen sind. Die vorliegende Studie untersucht die Rolle personenbezogener Daten und des Datenschutzes in den Plattformgesetzen.
Schlagworte: personenbezogene Daten, Wettbewerbsrecht, Plattformrecht, Ex-ante-Regulierung, Gatekeeper.
Bevezetés
A hétköznapi tevékenységek során az otthonokban hatalmas mennyiségű adat keletkezik a fogyasztókról. A gyerekek okosjátékokkal játszanak, helykoordinátáikat a szülők számára közvetítő okosórát viselnek, a felnőttek pedig digitális asszisztenseket használnak, hogy könnyebbé tegyék életüket. Nap mint nap használják a mobiltelefonjukat, amely cellainformációkat és helyadatokat generál, a keresőmotorokba keresési kifejezéseket gépelnek be, a dolgok internete (IoT) az otthonok "nélkülözhetetlen kiszolgálójává lépett elő" (Fézer, 2018, p. 56). A felsorolt néhány példa is rámutat arra, hogy a fogyasztókról és általuk napjainkban hatalmas mennyiségű adat képződik, amely - a sebessége (velocity), változatossága (variety), nagysága (volume), értéke (value) és valódisága, pontossága (veracity) alapján (Sahlstedt, 2019, pp. 42-45) - már mint big data azonosítható. A hatalmas adatmennyiség nem önmagában hordoz értéket, hanem azáltal, hogy a változatos adattípusok kezelésével és gyors, például algoritmusokkal való feldolgozásával, következtetések levonásával új termékek, szolgáltatások hozhatók létre. Amint a személyes adatok megágyaztak a big data-nak és az adatgazdaságnak, azzal párhuzamosan jöttek létre és egyre erősödnek a lehetőségeket felismerő és ennek előnyeit élvező adatvezérelt nagyvállalatok, amelyeket a jogszabályok online platformoknak neveznek.
Az online platform definíciójához a jogszabályi környezet alig ad némi fogódzót - információt tárol, tehát tárhelyszolgáltatás; és információt nyilvánosan terjeszt, vagyis további szolgáltatásokat is tartalmaz (DSA 3. cikk i) pont) -, a szakirodalomban azonban számos meghatározással találkozunk, ezek alapján a legfőbb ismérveik (Belényesi, 2015, pp. 8-10; COM(2016) 288 final; Hajnal - Győri, 2024, pp. 519-520; Ződi, 2018, p. 103) a következők:
- a digitális gazdaság jellemzői (extrém megtérülési ráta, hálózati hatások, az adatok nyersanyagot jelentenek);
- többnyire internetalapúak, IKT-t használnak;
- 207/208 -
- a felhasználók-áruk/szolgáltatások/tartalmak-információk kapcsolatát biztosítják;
- a felhasználók figyelmére építik üzleti modelljüket (figyelempiacok), ezért jellemző a célzott reklámozás gyakorlata;
- a felhasználókhoz több csatornán férnek hozzá (például internet, mobiltelefon);
- innovatívak, többoldalú és folyton változó piacokon képesek működni;
- más tevékenységi területek felé terjeszkedéssel ökoszisztémákká szerveződnek.
A felsorolt jellemzők következtében az online platformok a felhasználók tekintetében túlhatalomra tesznek szert, függőségeket generálhatnak gazdasági, mentális, társadalmi stb. szinten, és e szintek tekintetében formáló erővel bírnak (Ződi, 2022, p. 76; Hajnal, 2023, pp. 20-21).
A technológiai óriások az USA-ban gyökereznek, de ma már komoly versenytársaik az ázsiai nagyvállalatok, az Európai Unió azonban gyengébb innovációs teljesítményt mutat. A technológiai forradalom terén az USA mellett "Kína, Japán, Tajvan és Dél-Korea is előttünk jár" (Dudás, 2024). E folyamatok hátterében az áll, hogy míg a felsorolt országokban az innováció és a gazdasági növekedés érdekében kevésbé hangsúlyos az adatvédelem, addig az Európai Unió - amely az adatvédelmet alapvető jognak tekinti (Európai Unió alapjogi chartája 8. cikk) - előbb a GDPR-ral, majd célzottan a működésüket befolyásoló jogszabályokkal igyekszik kordában tartani a platformokat. Az adatvédelem és a gazdasági fejlődés, a verseny két olyan szegmens, amit a platformokkal kapcsolatban mindenképpen kézben kell tartani. Az Európai Unió a szabályozási környezet megteremtésével élen jár a világban.
1. A platformok működését szabályozó európai uniós jogszabályok
A személyes adatok alapozták meg az online platformok erőteljesen érvényesülő, mindent átható szerepét világunkban. A felhasználók védelmét ezen adatok tekintetében először a GDPR biztosította, amelynek hátterében - bár nem említi az online platform kifejezést (Ződi, 2022, p. 68) - lényegében a közösségi oldalak, tágabban a platformjelenségek és gazdasági-társadalmi hatásaik állnak. Az online platformok folyamatos erősödése, felsorolt jellemzőik szélesedése arra enged következtetni, hogy a GDPR intézkedései nem tudják megfelelő mértékben
- 208/209 -
kezelni a digitális piacokon észlelhető problémákat, sőt éppen ellenkezőleg, hozzájárulnak helyzetük erősítéséhez (Gombos, 2023, pp. 93-94). Az okokra a GDPR alkalmazásáról szóló jelentések (COM(2024) 357 final; COM(2020) 264 final), az Európai Adatvédelmi Testület és a biztos (EDPB, 2023; 2014/C 225/07), valamint több tanulmány (Gombos, 2023, pp. 105-113; Kerber - Zolna, 2022, p. 228) is rámutatott.
Az online platformok szabályozásának folyamatában először a meglévő normák kereteit alkalmazták, majd - Ződi Zsolt megállapítása alapján (2022, p. 72) -2019-től datálhatók, és sui generis platformjogként azonosíthatók azok a jogszabályok, amelyeket az Európai Unió kifejezetten a platformok szabályozása érdekében alkotott. Az elnevezés alapja az, hogy e jogszabályok a hagyományos jogterületek ismert szabályaiból merítenek, de ugyanakkor alkalmazkodnak a platform logikájához vagy az adott ágazathoz (Ződi, 2022, p. 75).
Platformjogszabályok, amelyekben a személyes adatok fontos szerepet töltenek be, ezáltal kapcsolatot mutatnak a GDPR-ral:
- az online közvetítő szolgáltatások üzleti felhasználói tekintetében alkalmazandó tisztességes és átlátható feltételek előmozdításáról szóló rendelet (P2B rendelet);
- a digitális piacokról szóló rendelet (DMA);
- adatrendelet (Data Act).
A platformjogszabályok közös célja az, hogy hozzájáruljanak a belső piac megfelelő működéséhez, a versengő és tisztességes piac biztosításához. A továbbiakban a felsorolt jogszabályokra fókuszálok a keletkezési idejük sorrendjében, és azokat a konkrét rendelkezéseket tekintem át, amelyek a személyes adatok felhasználásának piaci versenyt befolyásoló szerepét szabályozzák, ezáltal az adott rendelet és a GDPR érintkezési pontjaira is rávilágítanak.
1.1. A P2B rendelet
A platformjogszabály-csomag időben elsőként született rendelete a P2B, amely a jogalkotó első reagálása a platformok személyes adatokat (is) érintő tisztességtelen üzleti gyakorlataira. E rendelet nem a platformok és a fogyasztók kapcsolatát szabályozza, hanem a platformok és a rajtuk keresztül a fogyasztóknak árut vagy szolgáltatást kínáló üzleti felhasználók szerződéses
- 209/210 -
kapcsolatát, ezen belül egy területet: a szerződési feltételekhez kötődő átláthatósági követelményeket. Ezek azonban közvetetten érintik a fogyasztókat és a fogyasztók személyes adatait, ezért érdemes vizsgálni e rendeletet is.
1.1.1. A P2B rendelet személyes adatokat érintő rendelkezései
A P2B rendelet rendelkezései abból a felismerésből származnak, hogy az üzleti felhasználók kiszolgáltatott, függő helyzetben vannak a platformokhoz kötődő üzleti szerződéseik tekintetében, amely hasonló a GDPR-szabályozást megelőzően az érintettek függő helyzetéhez. E tekintetben a Bizottság számára készített tanulmány megállapította, hogy a platformok üzleti felhasználói általában nem férnek hozzá bizonyos adatokhoz, különösen a marketingcélú adatokhoz, mint az e-mail-címek, a felhasználói profilok vagy a felhasználói viselkedés adatai; ebből következően kívánatos lenne a platformok és üzleti felhasználóik közötti szerződések átláthatóságának biztosítása (European Commission, 2017, p. 8).
Az online közvetítő szolgáltatóknak a szerződési feltételeikben szerepeltetniük kell az üzleti felhasználók műszaki és szerződéses hozzáférésének leírását, vagy ezek hiányát, bármely olyan személyes adat és/vagy más adat vonatkozásában, amelyeket vagy az üzleti felhasználók, vagy a fogyasztók bocsátanak rendelkezésre az érintett online közvetítő szolgáltatás igénybevételéért, vagy amelyek e szolgáltatások nyújtása során generálódnak (P2B rendelet 9. cikk (1) bekezdés). E leírásnak tartalmaznia kell a fentiek tekintetében azt, hogy egyrészt az online közvetítő szolgáltató, másrészt maga az üzleti felhasználó rendelkezik-e hozzáféréssel az említett adatokhoz, s ha igen, akkor az adatok mely kategóriái tekintetében és milyen feltételek mellett (P2B rendelet 9. cikk (2) bekezdés a)-b) pont). A leírásnak az üzleti felhasználók vonatkozásában ki kell terjednie arra is, hogy rendelkeznek-e hozzáféréssel azon adatok tekintetében (beleértve az összesített adatokat is), amelyeket az online közvetítő szolgáltatás valamennyi üzleti felhasználó és fogyasztó részére történő nyújtása során bocsát rendelkezésre vagy hoz létre, itt is meghatározva az adatkategóriákat és a feltételeket (P2B rendelet 9. cikk (2) bekezdés c) pont). A leírásnak azt is tartalmaznia kell, hogy bármely személyes és/vagy más adatot átadnak-e harmadik felek részére az online közvetítő szolgáltatók; mi az adatmegosztás célja, amennyiben az a közvetítő szolgáltatás megfelelő működéséhez nem szükséges; és milyen lehetőségük van az üzleti felhasználóknak az adatmegosztást letiltani (P2B rendelet 9. cikk (2) bekezdés d) pont).
- 210/211 -
A konkrét adatkategóriákat a Bizottság zárótanulmánya azonosította, és az üzleti felhasználók és fogyasztók által a platformoknak biztosított vagy az általuk generált adatok hat kategóriáját különítette el (European Commission, 2017, pp. 27-28):
1. Az üzleti felhasználók adatai (cég neve, címe stb.).
2. Felhasználóazonosító adatok (ügyfelek/potenciális ügyfelek neve, életkora, neme, állampolgársága, elérhetőségi adatai, IP-címe).
3. Az üzleti felhasználók és ügyfeleik közötti egyedi tranzakciók generált adatai (megtekintett tételek, keresési kifejezések, ár, az ügyfelek fizetési adatai és a fizetési mód, a tranzakció értékelései stb.), melyek az üzleti felhasználók marketingtevékenységét segítik.
4. Üzleti teljesítmény (a kínált és megvásárolt termékek és/vagy szolgáltatások száma, ára, az ár változása, a platformon végrehajtott tranzakciók száma, az eladások összértéke, a forgalmi adatok stb.), ami áttekintést nyújt az üzleti felhasználók számára a platformon elért teljesítményükről.
5. A felhasználói viselkedés (kattintási adatok, böngészési előzmények, a webhelyek doménneve/IP-címe, a megvásárolt kiegészítő termékek/szolgáltatások stb.), ami az ügyfelek reakcióját mutatja a platformon kínált árukra és szolgáltatásokra vonatkozóan.
6. A piaci trendek/fejlődés elemzése, amely megmutatja az áruk/szolgáltatások iránti keresletet, és segíti az ügyfelek igényeinek megfelelő új stratégiák kidolgozását.
Az adatkategóriák magukban foglalják a személyes adatokat és a nem személyes adatokat, azaz az ügylethez kapcsolódó információkat. Vannak olyan adatkategóriák, amelyek többnyire személyes jellegű adatokat tartalmaznak (például a felhasználóazonosító adatok), és vannak olyanok, amelyek a személyes és nem személyes adatok keverékét tartalmazzák (például az ügyfelek fizetési adatai és fizetési módja személyes adat, de a vásárolt termékek száma nem személyes adat) (European Commission, 2017, p. 28). Az adatkategóriák közötti különbségtétel egyrészt azért fontos, mert a személyes adatok gyűjtése és kezelése tekintetében alapvetően a GDPR rendelkezései irányadóak, másrészt abból a szempontból is jelentősége van, hogy a különböző adatkategóriák milyen lehetőséget nyújtanak az üzleti felhasználók számára azok újrafelhasználására. Az adatok és adatkategóriák átláthatósága természetesen nem jelenti egyúttal azok átadását az üzleti felhasználók számára, csupán azt, hogy a szolgáltatóknak a
- 211/212 -
szerződésben tájékoztatást kell nyújtaniuk arról, hogy milyen adatokhoz engednek hozzáférést (Ződi, 2023, p. 20). Mindezek a rendelkezések az üzleti felhasználók számára átláthatóbbá teszik a platformszolgáltatók által végzett adatkezeléseket, beleértve a személyes adatok kezelését is, s ezzel elősegíthetik az adatmegosztást, ami által az innovációt és a gazdasági növekedést ösztönözhetik.
A P2B rendeletben az adatokat érintő tételes tájékoztatási kötelezettség előírása a piaci folyamatok átláthatóságának egyik fontos eleme, illetve a személyes adatok tekintetében elindított egy olyan folyamatot, amely a platformokat használók védelmét még szélesebb körben kívánja biztosítani: a DMA a végfelhasználók, a DSA pedig a felhasználók tekintetében.
1.2. A DMA
2023. márciusi adatok szerint a világ legerősebb vállalatai a digitális szektor online platformjai (pwc.com, 2023), amelyek általában amerikai vagy ázsiai vállalatok, ebből következően a hasonlóan erős digitális platformmal nem rendelkező Európai Unió kedvezőtlenebb pozíciót foglal el a globális adatértékláncban (Goreczky, 2024). Mindezek hátterében egyrészt az áll, hogy a platformok az EUMSZ 102. cikkét megsértve jellemzően visszaélnek erőfölényükkel; másrészt az, hogy 2009 és 2018 között az öt legnagyobb online platform több mint négyszáz felvásárlást hajtott végre világszerte, és egyiket sem tiltották meg (Furman et al., 2019, p. 12, 91). Az erőfölénnyel visszaélés trösztellenes vizsgálatokra késztetheti a versenyhatóságokat, a tervezett fúzió ellenőrzése - bizonyos feltételek megléte esetén (EK összefonódás-ellenőrzési rendelete 1. cikk) - a Bizottság vizsgálatát vonja magával. E vizsgálatok során mind a versenyhatóság, mind a Bizottság gyakran szembesül adatvédelmi kérdésekkel, ami fölveti a személyes adatok és a magánélet védelmével kapcsolatos aggodalmakat, de a 21. század második évtizedének bő közepéig pusztán adatvédelmi problémának tekintve elvetették ezeknek a versenyre és a piaci erőfölényre gyakorolt hatását (M.4731; AT.39740), s majd csak a Facebook-WhatsApp fúzió (M.7217) engedélyezése után kezdtek megfontoltabban és körültekintőbben gondolkodni. Nem sokkal később a németországi Facebook-ügyben eljáró Bundeskartellamt döntése (B6-22/16) erősítette meg az adatvédelmi és a versenyjogi szál összefonódását, úgy, mint ok-okozati összefüggést, és úgy is, mint a két hatóság együttműködésének elkerülhetetlenségét, amit a kapcsolódó előzetes döntéshozatali kérelemre
- 212/213 -
született EUB-ítélet is megerősített (ECLI:EU:C:2023:537). Ez az ítélet az első állásfoglalás, amely a lojális együttműködésen alapuló feltételek teljesülése esetén a versenyhatóságok számára is lehetővé teszi személyesadat-védelmi kérdésekben a vizsgálódást és megállapítások tételét. Az ügyek tapasztalatai hozzájárultak a DMA jogalkotási aktusához (COM(2021) 713 final, p. 17), amely rendeleti formában, ex ante eszközökkel állapít meg kötelezettségeket, és fogalmaz meg közvetlen tiltásokat.
A kötelezettségek és a tiltások címzettjei az Európai Bizottság által kapuőrnek minősített online platformok, de nem címzettje a digitális piac többi szereplője. Ezzel a DMA kiegészíti az EUMSZ 102. cikkében foglaltakat: elismeri a kapuőrök piacvezető pozícióját, erőfölényük ellen nem lép fel, csak az ezzel való visszaélést tilalmazza a tisztességes gazdasági verseny érdekében. Azért kapták a kapuőr nevet, mert - mint a titkár a főnök előszobájában, aki eldönti, ki mehet be a főnökhöz; vagy mint a hírszerkesztők, akik eldöntik, milyen hírek jutnak el az olvasóközönséghez - őrizték a "kaput," megakadályozva, hogy a feltörekvő digitális vállalkozások is piacra lépjenek, és hogy kinyíljon a kapu a verseny előtt az alapvető platformszolgáltatások nyújtásának piacán. Azért is találó az elnevezés, mert utal arra, hogy a DMA kezükbe adja a tisztességes magatartáshoz és versenyhez vezető út kulcsát, s ezzel megnyílhat a kapu a verseny, a fogyasztók digitális jóléte, az európai értékek felé.
A GDPR és a DMA célmeghatározása más-más oldalról közelít a középponti szerepű személyes adatokhoz (fogalmát a DMA a GDPR definíciójára utalással adja meg), előbbi a kezelésével összefüggésben a védelmét és a szabad áramlását hangsúlyozza; utóbbiban mint gazdasági input, mint nyersanyag jelenik meg, amely köré (is) épülnek a jól működő piac elvárásai, és fogalmazódnak célelemekké. A DMA kulcsfontosságú célja a versengő és tisztességes piac, amely a belső piac működését és a felhasználókat is szolgálja, illetve hozzájárulhat a személyes adatok GDPR-ban kiemelt szabad áramlásához.
A személyi hatályt illetően a GDPR a természetes személyeket nevezi meg (GDPR 1. cikk (1) bekezdés), a DMA pedig a vég- és az üzleti felhasználók kategóriáját alkalmazza. A végfelhasználó és az üzleti felhasználó fogalmak jelentése a felhasználásjelleget és a gazdasági tevékenységhez kötöttséget emeli ki, másrészről mindkettő magában hordozza a fogyasztói jogviszonyt is a kapuőrökkel és a platformszolgáltatásokkal összefüggésben (Hohmann, 2023, p. 74), ami a fogalommeghatározásokban szereplő definíciókból is levezethető
- 213/214 -
(DMA 2. cikk 20. és 21. pont). Jelentős különbség az, hogy a DMA mindkét kategóriába bevonja a természetes személyek mellett a jogi személyeket is; utóbbiakat azért, mert a platformhasználat során hasonlóan kedvezőtlen alkupozícióba (Hohmann, 2023, p. 74) kerülnek, mint a természetes személyek.
1.2.1. A GDPR és a DMA rendelkezéseinek összevetése a személyes adatok tekintetében
A személyes adatok jogszerű kezeléséhez a GDPR többféle jogalapot ismer el (GDPR 6. cikk), ezzel szemben ezek közül a DMA csak egyet, a hozzájárulást: a végfelhasználók dönthetnek a személyes adataik kapuőr általi összekapcsolásának engedélyezéséről (DMA 5. cikk (2) bekezdés d) pont), és ugyanez vonatkozik a kapuőr által nyújtott más szolgáltatásból és a harmadik fél által nyújtott szolgáltatásból származó adatokra is. Ez azt jelenti, hogy a kapuőrök más jogalapra, például a jogos érdekre nem tudnak hivatkozni. Abban az esetben, ha a végfelhasználó úgy dönt, hogy nem engedélyezi adatai kapuőr általi összekapcsolását, kombinálását, akkor az - megfelelő tájékoztatás mellett - kisebb mértékű személyre szabással járó ajánlathoz vezethet; de nem járhat azzal, hogy a kapuőr lerontja az alapvető platformszolgáltatások feltételeit vagy minőségét, vagyis a szolgáltatás változatlan marad (DMA (36)-(37) preambulumbekezdés és 13. cikk (6) bekezdés). Ez abban a tekintetben előnyös, hogy a kapuőr nem tudja a hozzájárulást kikényszeríteni, tehát kevesebb lehetősége marad a személyes adatok profilalkotáson, algoritmikus megoldásokon alapuló kezelésére. A DMA-vel foglalkozó tanulmányok szerzői elismerik a kapuőrökre rótt kötelezettségek és tiltások értékeit, de aggályaikat is megfogalmazzák azok kikényszeríthetőségét illetően (Bak-Bordás, 2024, p. 18); míg mások szkeptikusabbak.
A Kerber - Specht-Riemenschneider szerzőpáros tanulmánya (2021, p. 75) azt a szakpolitikai szintű beavatkozási lehetőséget javasolta a DMA-tervezet kapcsán, hogy teljes, közvetlen tilalmat vezessen be a személyes adatoknak a kapuőr általi keresztfelhasználására, összekapcsolására a más szolgáltatásokból származó és a harmadik fél által nyújtott adatok tekintetében, vagyis hogy ne hagyja meg azt a kiskaput a kapuőrök számára, hogy a végfelhasználók hozzájárulása alapján felhasználhassák ezeket az adatokat. Ezzel a megoldással jobb versenyfeltételeket, alacsonyabb belépési korlátokat lehetett volna biztosítana a piaci versenyben, valamint meg lehetett volna szüntetni az adatvédelmi kockázatokat és a
- 214/215 -
fogyasztók vonatkozásában fennálló információs aszimmetriát is. A DMA végleges normaszövege azonban éppen a kiváltó okot nem szüntette meg, csupán korlátozottabb lehetőséget hagyott a kapuőröknek a személyes adatok felhasználását illetően. Ebben a megoldásban - véleményem szerint - a jogalkotó olyan egyensúlynövelő intézkedéssel válaszolt a kapuőrök gyakorlatára, amellyel az érintett feleket arányosan közelíti egymáshoz. A fogyasztók választhatnak, vagy adják a hozzájárulásukat az említett adatok összekapcsolására, élvezve esetleg a preferenciáiknak megfelelő ajánlatokat, vagy nem adják hozzájárulásukat, és ebben az esetben is változatlanul használhatják az alapvető platformszolgáltatásokat; az üzleti felhasználók számára tisztességes feltételeket teremtett, ezáltal számtalan olyan előnyhöz jutnak, amely által felzárkóztathatják az európai adatgazdaságot; a kapuőröknek megmaradt a hozzájáruláson alapuló adatkezelés lehetősége. Utóbbi két felet várhatóan innovatív megoldásokra fogja sarkallni a DMA, az üzleti felhasználókat a piacnyitás lehetőségeinek kiaknázására, az adatvezérelt platformokat a szigorításokat ellensúlyozó megoldásokra. A jogalkotói szándék tehát védelmet és teret ad a nem kapuőr vállalkozásoknak; de nem védi a fogyasztókat, a végfelhasználókat, hanem - mivel az információs aszimmetria nem szűnik meg - továbbra is rájuk terheli azt a felelősséget (Waerdt, 2020), hogy beleegyeznek-e személyes adataik kezelésébe, vagy sem.
Az adathordozhatósághoz való jog megjelenése a DMA-ben a GDPR-ból eredeztethető, mely szerint az érintett jogosult az adatkezelő rendelkezésére bocsátott személyes adatait megkapni (ha a jogalap hozzájárulás vagy szerződés volt, és az adatkezelés automatikus), továbbá jogosult ezen adatok továbbítására másik adatkezelő részére (GDPR 20. cikk). Ez az a pont, ami versenyjogi lehetőséget rejt magában a DMA szabályozását illetően. A 29. cikk szerinti munkacsoport megállapítása szerint az adathordozhatósági jog segíti a személyes adatok szabad áramlását, új szolgáltatások kidolgozását teszi lehetővé (WP242 p. 3). Ezt a lehetőséget úgy támogatja a DMA, hogy három tekintetben kiterjeszti a GDPR vonatkozó rendelkezéseit (6. cikk (9) bekezdés): Egyrészt az adathordozhatóság nemcsak a természetes személyekre vonatkozik, hanem a végfelhasználókra és az általuk felhatalmazott harmadik felekre, vagyis az üzleti felhasználókra is, akik/amelyek többnyire jogi személyek. Másrészt a végfelhasználók által az alapvető platformszolgáltatásokkal összefüggésben szolgáltatott vagy annak használata során keletkezett valamennyi adatra vonatkozik. Ezek egy része (főleg a szolgáltatott adatok) személyes adat.
- 215/216 -
Harmadrészt, míg a GDPR a múltban összegyűjtött adatok hordozhatóságát biztosítja, addig a DMA folyamatos és valós idejű, tényleges hordozhatóságot kínál. Az adathordozhatósághoz való jog ezen kiegészítésekkel már alkalmas lehet arra, hogy a felhasználók könnyebben váltsanak a platformok között, vagy párhuzamosan használják azokat. A másik oldalról, az üzleti felhasználók szempontjából pedig lehetőséget teremt arra, hogy - ismerve a releváns adatokat - alkalmazkodjanak a piaci viszonyokhoz, reagáljanak a felhasználók igényeire. Mindezek hozzájárulhatnak a piac élénkítéséhez, ezáltal a fogyasztók számára is előnyös lehet.
A DMA adathozzáférésre vonatkozó rendelkezése értelmében a kapuőrnek - az online keresőprogramokat nyújtó vállalkozások kérésére - hozzáférést kell biztosítania a kapuőr online keresőprogramjával végzett keresések során a végfelhasználók által generált rangsorolási, keresési, kattintási és megtekintési adatokhoz. Ezek az adatok lehetnek személyes vagy nem személyes adatok, ezért a DMA a személyes adatok védelme érdekében anonimizálási kötelezettséget ír elő (DMA 6. cikk (11) bekezdés). Az anonimizálás jelentését a DMA lényegében a GDPR-ral azonosan határozza meg (DMA (61) preambulumbekezdés, GDPR (26) preambulumbekezdés).
A platformok és az ökoszisztémák stratégiája az, hogy elzárják az utat a versenytársaktól, ezért a DMA az adathozzáférés és -hordozhatóság tekintetében többször hangsúlyozza az interoperabilitást (DMA 6. cikk (7) és (9) bekezdés). Ha azonban az adatokat kiszakítják az eredeti környezetükből (ex-situ adathasználati jog), akkor a nyers adathalmaz üzleti értéke jelentősen csökken (Beyer, 2023). A megoldáshoz vezető utat maga a DMA jelöli ki: olyan hatáskört ruház a Bizottságra, amelynek része lehet az operatív és technikai szabályok megállapítása vagy műszaki szabványok kidolgozásának szorgalmazása (DMA (99) és (96) preambulumbekezdés), illetve a magas szintű csoporttól - a DMA és a GDPR kölcsönhatásának vizsgálata során - várhatók javaslatok az interoperabilitás kérdéseire vonatkozóan (EDPB, 2024).
1.2.2. A DMA és a P2B kapcsolata
A DMA lex speciális jelleggel kiegészíti, pontosítja a GDPR rendelkezéseit, de kiegészíti a P2B rendeletet is. Míg a P2B rendelet - az átláthatóság biztosítása érdekében - csak annyit ír elő, hogy a szerződési feltételekben az online közvetítő szolgáltatók tájékoztassák üzletei partnereiket arról, hogy mely adatokhoz férnek
- 216/217 -
hozzá, valamint arról, hogy a szolgáltató megosztja-e harmadik felekkel azokat az adatokat, amelyeket az üzleti felhasználó a közvetítői szolgáltatás igénybevétele révén generált (P2B rendelet 9. cikk); addig a DMA rendelkezése alapján a kapuőr az üzleti felhasználókkal való verseny során nem használhatja fel azokat a nyilvánosan nem elérhető adatokat, amelyek a nyújtott szolgáltatások során az üzleti felhasználók tevékenységével összefüggésben keletkeznek, vagy amelyeket üzleti felhasználók vagy azok ügyfelei adtak meg vagy generáltak (DMA 6. cikk (1)-(2) bekezdés).
1.2.3. A hozzájárulást vagy díjfizetést megkövetelő modellek (consent or pay)
Régóta érik az adatvédelmi szakirodalomban az a gondolat, hogy az érintettek magánéletének védelme érdekében az online platformok számára lehetővé kell tenni olyan üzleti modell működtetését, amely az adatkezelést vagy a személyes adatok személyre szabott, hirdetési célú kezeléséhez való hozzájárulás alapján, vagy díjfizetés alapján végzi, utóbbi esetben eltekintenek az ilyen hirdetések kínálásától (Kerber - Specht-Riemenschneider, 2021, pp. 76-77; Tóth, 2021, pp. 11-12; Hajnal - Simon, 2024, pp. 124-125). Az Európai Adatvédelmi Testület véleményt bocsátott ki az érvényes hozzájárulásról, amelyben az érintett vállalkozások körét a nagy online platformokkal azonosítja, amelyek - mivel nagyszámú felhasználót vonzanak, és nagy léptékű adatkezelést végeznek - konkrétan a DSA hatálya alá tartozó online óriásplatformok bizonyos adatkezelőit és a DMA-ben meghatározott kapuőröket jelentik (2024/08. sz. vélemény, pp. 12-13).
A vélemény szerint a legtöbb esetben a nagy online platformok nem tudnak majd eleget tenni az érvényes hozzájárulásra vonatkozó követelményeknek, ha csak az említett két, egymást kizáró választási lehetőséget biztosítják a felhasználóknak. Ennek egyik oka az, hogy a hozzájárulás érvényessége - elsősorban az önkéntesség és az egyenlőtlen erőviszony miatt - erősen kérdéses, ezért fontos a nagy online platformoknak mérlegelni, hogy olyan egyenértékű alternatívát biztosítsanak, amely nem von magával díjfizetést, és személyre szabott hirdetések nélkül szolgáltat. A másik oka a felszámítandó díj összegével kapcsolatos, az EDPB azt hangsúlyozza, hogy a személyes adatok nem tekinthetők kereskedelmi árunak; valamint hogy nem szabad akadályoznia az érintett választási szabadságát a valódi döntés meghozatalában (2024/08. sz. vélemény, pp. 3-4).
- 217/218 -
Ez akár azon a szinten is problémás lehet, hogy a fogyasztó megengedheti-e magának, hogy békén hagyása biztosításáért pénzzel fizessen, illetve hogy a platformok milyen elven számolják a díjat: előfizetésszerűen vagy használathoz kötötten (Hajnal - Simon, 2024, p. 123). A platformoknak továbbra is figyelembe kell venni az adatkezelésük során a szükségesség és arányosság, a célhoz kötöttség, az adatminimalizálás és a méltányosság elvének való megfelelést is.
1.3. A Data Act
Az innováció fontos lépés a gazdaság felpörgetésére, s ehhez az Európai Unió további feltételeket teremt az adatok újrafelhasználását lehetővé tévő Data Act megalkotásával. A Data Act abba a folyamatba ágyazódik, amellyel az Európai Unió az adatok erőteljes védelmét célzó álláspontból - felismerve azok piaci versenyben betöltött input szerepét - a minél szélesebb körű adatfelhasználás irányába mozdult el.
A Data Act célja, hogy biztosítsa az adatokból származó értéknek az adatgazdaság szereplői közötti méltányos elosztását (Data Act (119) preambulumbekezdés). E szereplők között találunk már ismerősöket: például érintett, kapuőr, és újakat: adatbirtokos, felhasználó. Közülük az érintett és vele összefüggésben a személyes adat fogalmát a GDPR-ra utalva határozza meg a Data Act, a kapuőr fogalmát a DMA-re utalva, és a nem személyes adat fogalmát nem utalással, de lényegében a DMA szerint definiálja. A Data Act fogalomhasználatában az adatbirtokos természetes vagy jogi személy, akinek/amelynek joga vagy kötelezettsége olyan adatokat - többek között termékadatokat vagy kapcsolódószolgáltatás-adatokat - használni és rendelkezésre bocsátani, amelyeket a kapcsolódó szolgáltatás nyújtása során visszanyert vagy generált (Data Act 2. cikk 13. pont); tehát jellemzően a gyártót jelenti. A felhasználó szintén természetes vagy jogi személy, általában az összekapcsolt termék tulajdonosa, vagy akire/amelyre szerződésben ideiglenes jogokat ruháztak át az adott termék használatára vonatkozóan, vagy aki/amely kapcsolódó szolgáltatást vesz igénybe (Data Act 2. cikk 12. pont).
A Data Act hatálya alá tartoznak azon összekapcsolt termékek - IoT-termékek-, amelyek a teljesítményükre, a felhasználásukra vagy a környezetükre vonatkozó adatokat szereznek meg vagy generálnak, és amelyek képesek az említett adatokat kommunikálni (Data Act (14) preambulumbekezdés). Ilyen termékek a csatlakoztatott autók, az okosotthon eszközei, de akár a repülőgépek, a mezőgazdasági gépek is. Ezekhez szolgáltatások kapcsolódnak, például a
- 218/219 -
mosógépre telepített szolgáltatás nemcsak annak távolról történő bekapcsolását szolgálja, hanem képes mérni a mosással összefüggő paramétereket (ruha tömege, mosószer mennyisége stb.), és ez alapján állítja be a mosási ciklust. A termelt adatok - amennyiben megosztásra kerülnek - forrásai lehetnek további szolgáltatásoknak. Ennek egyszerű példája az, hogy jelenleg az autók által összegyűjtött adatokhoz csak a gyártók és a velük szerződött szervizek férnek hozzá, az adatok megosztása által azonban más szerviz is hozzáférhet. Mindez gazdaságélénkítő hatással bír, és ezzel párhuzamosan a fogyasztók alacsonyabb árakra számíthatnak.
Az IoT-termékek által termelt adatok vagy a termék beépített adattárából, vagy a továbbított adatokat fogadó távoli szerverről érhetők el, amely lehet a gyártóé, egy harmadik félé vagy valamely felhőszolgáltatóé (Data Act (22) preambulumbekezdés). A Data Act - erősítendő az európai felhőszolgáltatókat, amelyek az amerikai és kínai székhelyűekhez képest elenyésző részesedéssel bírnak (Miklós, 2022, p. 71) - lehetővé teszi a felhasználók számára a felhőszolgáltató-váltást. Ez azért fontos, mert mind a gazdasági ágazatokat, mind a háztartásokat egyre erőteljesebben uralják az IoT-termékek, és a generált adatok tetemes része a számítási felhőbe kerül.
1.3.1. A GDPR és a Data Act rendelkezéseinek összevetése a személyes adatok tekintetében
A fogyasztók hozzáférését az általuk generált adatokhoz és az adatmegosztás hatókörét a Data Act II. fejezete szabályozza. A 2026. szeptember 12. után forgalomba hozandó IoT-termékek és a kapcsolódó szolgáltatások esetében alapvető követelmény lesz a tervezés, a gyártás és a szolgáltatások nyújtása során, hogy az adatok, ideértve a metaadatokat is - alapértelmezés szerint - közvetlenül legyenek hozzáférhetők a felhasználó számára (Data Act 50 cikk és 3. cikk (1) bekezdés). Amíg nem áll rendelkezésre az alapértelmezés szerinti adathozzáférés, addig az adatbirtokosoknak kell gondoskodni arról, hogy a felhasználók számára hozzáférhetővé tegyék a könnyen elérhető adatokat, valamint az azok értelmezéséhez és felhasználásához szükséges releváns metaadatokat, éspedig: a) indokolatlan késedelem nélkül, b) az adatbirtokos rendelkezésére állóval megegyező minőségben, c) könnyen, biztonságosan, díjmentesen, átfogó, strukturált, széles körben használt és géppel olvasható formátumban, és d) folyamatosan és valós időben (Data Act 4. cikk (1) bekezdés).
- 219/220 -
Ugyanezen követelményeknek kell érvényesülni abban az esetben is, ha a felhasználó vagy a felhasználó nevében eljáró fél kérelme alapján harmadik fél részére történik az adatmegosztás (Data Act 5. cikk (1) bekezdés).
Az ily módon együtt, például a gyártó és a felhasználó által generált adatok tartalmaznak személyes és nem személyes adatokat is, amelyek többnyire elválaszthatatlanok egymástól, ezért a Data Actot együtt kell értelmezni a GDPR-ral, és a következő szabályokat kell figyelembe venni:
- a Data Act értelmében a felhasználó természetes személyként jogosult hozzáférni az IoT-termék használata által generált valamennyi adathoz;
- ha a felhasználó egy vállalkozás, akkor adatkezelőnek minősül, ezért ha generált személyes adatokat szeretne kérni, az adatkezeléshez a GDPR szerinti jogszerű jogalappal kell rendelkeznie;
- a Data Act önmagában nem képez jogalapot arra, hogy az adatbirtokos személyes adatokat gyűjtsön vagy generáljon (Data Act (7) preambulumbekezdés).
Amennyiben a felhasználók a GDPR szerint érintettnek minősülnek, a Data Act II. fejezetében meghatározott jogok kiegészítik a GDPR 15. cikke szerinti hozzáférési jogokat, valamint a 20. cikke szerinti adathordozhatósághoz való jogokat (Data Act 1. cikk (5) bekezdés). Előbbi szerint az érintett jogosult az adatkezelőtől információt kapni személyes adatait illetően, például az adatkezelés céljáról, a tervezett tárolási idejéről, a címzettekről, akiknek továbbítják az adatokat stb. Utóbbi, tehát az adathordozhatósági jog szerint az érintett jogosult: a) az általa az adatkezelő rendelkezésére bocsátott személyes adatokat széles körben használt, géppel olvasható formátumban megkapni; b) az adatokat egy másik adatkezelőnek továbbítani (ha az említett adatokat automatizált módon kezelik, és érintetti hozzájárulás vagy szerződés alapján kezelik); c) sőt, ha technikailag lehetséges, kérni az adatkezelők közötti közvetlen továbbítást is. A GDPR egyértelműen jelzi, hogy csak az érintett által szolgáltatott adatokról van szó, azt azonban nem határozza meg, hogy ehhez szükség van-e az érintett aktív közreműködésére, és azt sem, hogy alkalmazandó-e olyan helyzetre, amikor passzív módon keletkeznek az adatok, mint például az IoT-termék vagy a kapcsolódó szolgáltatás esetében (Data Act (35) preambulumbekezdés). Talán ez is hozzájárult ahhoz - amit Tóth András és szerzőtársai állapítottak meg -, hogy az adathordozhatóságra vonatkozó rendelkezés az egyik legkevésbé sikeres jogintézménye a GDPR-nak (2023, p. 52). Ugyanakkor éppen a Data Act céljához
- 220/221 -
illeszkedő lehetőséget hordoz magában, és a felhasználóknak is valószínűleg érdemes lesz élni ezzel a jogintézménnyel.
A felsorolt, a GDPR által az érintett számára biztosított adathozzáférési és adathordozhatósági jogot a Data Act a következőkkel egészíti ki:
A Data Act hatálya a személyes és nem személyes adatokra is kiterjed, de nem terjed ki a kikövetkeztetett vagy származtatott adatokra (Data Act (15) preambulumbekezdés).
A felhasználók nemcsak az általuk szolgáltatott személyes adatokhoz férhetnek hozzá, hanem bármely termékadathoz vagy kapcsolódószolgáltatás-adathoz (Data Act (35) preambulumbekezdés).
A felhasználók ezeket az adatokat harmadik fél rendelkezésére bocsáthatják, de ezek nem lehetnek a DMA által kapuőrnek minősített online platformok (Data Act (40) preambulumbekezdés és 5. cikk (3) bekezdés).
Mindezen rendelkezések nyomán tehát az IoT-termékek felhasználói hozzáférhetnek, használhatják és megoszthatják azokat az adatokat, amelyeket a termék használatával generálnak, ideértve a személyes és a nem személyes adatokat is. Ezek a jogok azt is mutatják, hogy a jogalkotó a GDPR rendelkezéseit kiegészítette; valamint a releváns fogalmak egy részét is a GDPR-ra utalással határozza meg. A GDPR és a Data Act egységes, koherens rendszert alkot az adatgazdasággal összefüggésben a fogalmak és a szabályozási keretek mentén.
Összegzés
A platformjogszabályok számos rendelkezése - mivel a személyes (és nem személyes) adatok kezelésének piaci versenyt érintő szabályozási igénye hívta életre - a GDPR-ból nőtt ki. Ebben az értelemben a GDPR a lex generalis, a többi pedig lex speciális jelleggel kiegészíti, pontosítja azt a személyes adatok felhasználásának további szigorításával.
A GDPR alkalmazásával kapcsolatos bizonytalanságokra és a közös európai adatvédelmi kultúra hiánya (COM(2020) 264 final. 2. pont) okozta problémákra reflektáló DMA rendelkezései az online hirdetésekben a személyesadat-felhasználás korlátozásával és a kapcsolódó kötelezettségekkel, a Data Act rendelkezései az IoT-termékek és a kapcsolódó szolgáltatások adatainak
- 221/222 -
megosztási lehetőségével a kapuőrök tisztességes piaci magatartását célozza, ezzel a felhasználók számára biztonságosabb online teret képeznek, az európai digitális vállalkozások számára egyenlő versenyfeltételeket teremtenek, ezzel együtt előmozdíthatják a piacok élénkülését. Ha az adatokat jól használják fel, akkor elkezdődhet az elszakadás az amerikai platformoktól, csökken az adatfüggőség tőlük, az európai adatvagyon is itt marad, és itt kerül felhasználásra. Az átláthatóság elve sokkal régebbi elvárás, mint a GDPR, de szerepét ez a rendelet tette olyan hangsúlyossá, hogy a P2B rendeletnek kulcsfontosságú elemévé vált azokban a rendelkezésekben, amelyek a személyes adatokat is érintik. Az ismertetett összefüggéseket az alábbi ábra összegzi.
A GDPR és a platformjogszabályok kapcsolata
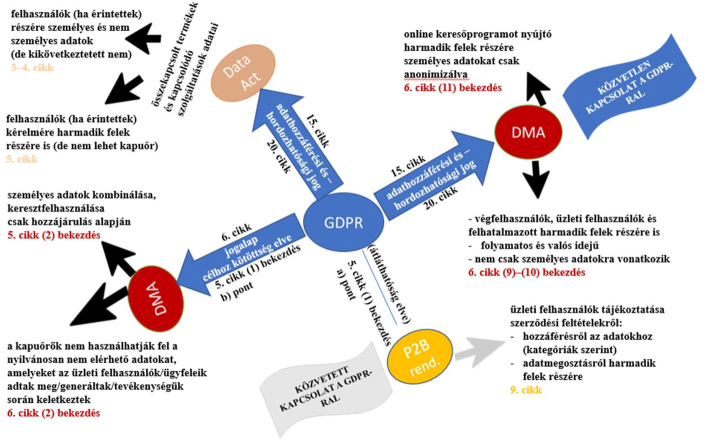
Forrás: saját szerkesztés az ábrán feltüntetett jogszabályok alapján.
- 222/223 -
Irodalomjegyzék
Szakirodalom
Bak Márton Ferenc, Bordás Péter (2024) Reguláció - dereguláció: Kihívások és lehetőségek a digitális piacok szabályozásában. In: Glavanits Judit, Szabó Tamás. Kiszolgáltatott csoportok a digitális világban. A digitalizáció jogalkotói és jogalkalmazói kihívásai. Győr, Universitas-Győr Nonprofit Kft. pp. 7-22. ISBN 978-615-6491-78-7
Belényesi Pál (2015) A digitális piacok időszerű versenyjogi vonatkozásai. A digitális piacokra vonatkozó joggyakorlat és a kapcsolódó joggazdasági megfontolások összehasonlítása az Egyesült Államokban és az Európai Unióban. pp. 8-10. Letöltve: https://www.gvh.hu/data/cms1033315/12_Belenyesi_Pal_a_digitalis_piacok.pdf (Utolsó letöltés: 2025. 03. 01.)
Beyer Fülöp (2023) In situ adathozzáférési jogok. Letöltve: https://www.ludovika.hu/blogok/itkiblog/2023/02/23/in-situ-adathozzaferesi-jogok/ (Utolsó letöltés: 2025. 03. 01.)
Fézer Tamás (2018) A fogyasztók adatainak és privátszférájának védelme elektronikus környezetben. In: Szikora Veronika, Árva Zsuzsanna. A fogyasztók védelmének új irányai és kihívásai a XXI. században. Debrecen. Debreceni Egyetem Állam- és Jogtudományi Kar. pp. 53-56. ISBN 9789634739883
Furman, Jason et al. (2019) Unlocking Digital Competition, Report of the Digital Competition Expert Panel. Letöltve: https://assets.publishing.service.gov.uk/media/5c88150ee5274a230219c35f/unlocking_digital_competition_furman_review_web.pdf (Utolsó letöltés: 2025. 03. 01.)
Gombos Katalin (2023) A Digital Services Act és a Digital Markets Act várható kihívásai a jogalkalmazásban. In Medias Res, 12. évf. 2. sz. pp. 93-94. Letöltve: https://doi.org/10.59851/imr.12.2.5 (Utolsó letöltés: 2025. 03. 01.)
Goreczky Péter (2024) A határokon átnyúló adatáramlás gazdasági szempontjai. Letöltve: https://www.vg.hu/velemeny/2024/04/a-hatarokon-atnyulo-adataramlas-gazdasagi-szempontjai (Utolsó letöltés: 2025. 03. 01.)
- 223/224 -
Hajnal Zsolt (2023) The New Liability Forms of Online Platforms in the New European Digital Legal Framework from the Consumers' Perspective. Acta Universitatis Sapientiae Legal Studies Volume 12, Number 2, 2023 pp. 20-21.
Hajnal Zsolt, Győri Ágoston (2024) Az online platformok és piacterek felelőssége a DSA alapján. In: Koltay András. A vadnyugat vége?: Tanulmányok az Európai Unió platformszabályozásáról. Budapest, ORAC Kiadó. pp. 516-535. ISBN: 9789632586311 https://doi.org/10.59851/9789632586328_27
Hajnal Zsolt, Simon Rita (2024) Key Challenges to the Implementation of the Digital Content Directive in Hungary and the Czech Republic. In: Naděľda ©iąková (szerk.) Legal Issues of Digitalisation, Robotisation and Cyber Security in the Light of EU Law. Praha, Kluwer Law International, pp. 113-126.
Hohmann Balázs (2023) A Digital Services Act és a Digital Markets Act termékekre és digitális szolgáltatásokra irányuló fogyasztói jogviszonyokat érintő rendelkezései. In Medias Res, 12. évf. 2. sz. pp. 69-91. Letöltve: https://doi.org/10.59851/imr.12.2.4 (Utolsó letöltés: 2025. 03. 01.)
Kerber, Wolfgang, Specht-Riemenschneider, Louisa (2021) Synergies between data protection law and competition law. Letöltve: https://www.vzbv.de/sites/default/files/2021-11/21-11-10_Kerber_Specht-Riemenschneider_Study_Synergies_Betwen_Data%20protection_and_Competition_Law.pdf (Utolsó letöltés: 2025. 03. 01.)
Kerber, Wolfgang, Zolna, Karsten K. (2022) The German Facebook case: the law and economics of the relationship between competition and data protection law. European Journal of Law and Economics, Vol. 54. pp. 217-250. Letöltve: https://doi.org/10.1007/s10657-022-09727-8 (Utolsó letöltés: 2025. 03. 01.)
Miklós Gellért (2022) Az Európai Unió adatstratégiájához kapcsolódó jogszabályi keretrendszer áttekintése. Századvég, 2. évf. 1. sz. pp. 69-94. ISSN 0237-5206
Sahlstedt, Andreas (2019) A competition policy for the digital age - An analysis of the challenges posed by data- driven business models to EU competition law. Uppsala Universitet. 81 p. Letöltve: http://bit.ly/37EANnM (Utolsó letöltés: 2025. 03. 01.)
- 224/225 -
https://infojog.hu/toth-andras-fogyasztovedelmi-adatvedelmi-mediajogi-es-versenyjogi-eszkozok-egyuttes-alkalmazasa-az-online-figyelempiacok-kudarcainak-kikuszobolesere-2021-2-77-8-14-o/ (Utolsó letöltés: 2025. 03. 01.)
Tóth András, Szabó Endre Győző, Németh Szabolcs, Rudics Regina, Rideg Gergely (2023) A GDPR és a Digital Markets Act viszonyának tisztázása. In Medias Res, 12. évf. 2. sz. pp. 45-68. Letöltve: https://doi.org/10.59851/imr.12.2.3 (Utolsó letöltés: 2025. 03. 01.)
Waerdt, Peter J. van de (2020) Information asymmetries: recognizing the limits of the GDPR on the data-driven market. Computer Law & Security Review, Vol. 38. 105436. Letöltve: https://doi.org/10.1016/j.clsr.2020.105436 (Utolsó letöltés: 2025. 03. 01.)
Ződi Zsolt (2018) Platformok, robotok és a jog. Budapest. Gondolat. 264 p. ISBN 978-963-693-865-9
Ződi Zsolt (2022) Az európai platformszabályozás jellegzetességei. Platformjog és felhasználóvédelem. In Medias Res, 11. évf. 1. sz. pp. 66-82. Letöltve: https://doi.org/10.59851/imr.11.1.5 (Utolsó letöltés: 2025. 03. 01.)
Ződi Zsolt (2023) Átláthatósági és indokolási követelmények az európai platformjogban. In Medias Res, 12. évf. 2. sz. pp. 5-24. Letöltve: https://doi.org/10.59851/imr.12.2.1 (Utolsó letöltés: 2025. 03. 01.)
Jogszabályok
Az Európai Parlament és a Tanács (EU) 2016/679 rendelete (2016. április 27.) a természetes személyeknek a személyes adatok kezelése tekintetében történő védelméről és az ilyen adatok szabad áramlásáról, valamint a 95/46/EK rendelet hatályon kívül helyezéséről (GDPR)
Az Európai Parlament és a Tanács (EU) 2019/1150 rendelete (2019. június 20.) az online közvetítő szolgáltatások üzleti felhasználói tekintetében alkalmazandó tisztességes és átlátható feltételek előmozdításáról (P2B rendelet)
Az Európai Parlament és a Tanács (EU) 2022/1925 rendelete (2022. szeptember 14.) a digitális ágazat vonatkozásában a versengő és tisztességes piacokról, valamint az (EU) 2019/1937 és az (EU) 2020/1828 irányelv módosításáról (DMA)
- 225/226 -
Az Európai Parlament és a Tanács (EU) 2022/2065 rendelete (2022. október 19.) a digitális szolgáltatások egységes piacáról és a 2000/31/EK irányelv módosításáról (DSA)
Az Európai Parlament és a Tanács (EU) 2023/2854 rendelete (2023. december 13.) a méltányos adathozzáférésre és -felhasználásra vonatkozó harmonizált szabályokról, valamint az (EU) 2017/2394 rendelet és az (EU) 2020/1828 irányelv módosításáról (Data Act)
Az Európai Unió alapjogi chartája 8. cikk A Tanács 139/2004/EK rendelete (2004. január 20.) a vállalkozások közötti összefonódások ellenőrzéséről (EK összefonódás-ellenőrzési rendelete)
Jogesetek
Case AT.39740. Google Search (Shopping) antitrust
Case M.4731. Google/DoubleClick merger
Case M.7217. Facebook/WhatsApp merger
Decision of the Bundeskartellamt of 6 February 2019, Case No. B6-22/16 (Meta Platforms/Bundeskartellamt case)
ECLI:EU:C:2023:537. Judgment of the Court (Grand Chamber) in Case C-252/21 (Facebook Ireland Limited v Bundeskartellamt), 4 July 2023
Európai uniós dokumentumok
2014/C 225/07. Az európai adatvédelmi biztos előzetes véleményének összefoglalója az adatvédelemről és a versenyképességről az óriás méretű adathalmazok korában, 2014. március
COM(2016) 288 final. A Bizottság közleménye az Európai Parlamentnek, a Tanácsnak, Az Európai Gazdasági és Szociális Bizottságnak és a Régiók Bizottságának. Online platformok és a digitális egységes piac Lehetőség és kihívás Európa számára. Brüsszel, 2016.5.25.
COM(2020) 264 final. A Bizottság közleménye az Európai Parlamentnek és a Tanácsnak. A polgárok szerepe erősítésének és az EU digitális átállással kapcsolatos megközelítésének pillérét képező adatvédelem - az általános adatvédelmi rendelet alkalmazásának két éve. Brüsszel, 2020.6.24.
- 226/227 -
COM(2021) 713 final. Communication from the Commission to the European Parliament, the Council, the European Economic and Social Committee and the Committee of the Regions: Competition policy fit for new challenges. Brussels, 18.11.2021.
COM(2024) 357 final. A Bizottság közleménye az Európai Parlamentnek és a Tanácsnak. Második jelentés az általános adatvédelmi rendelet alkalmazásáról. Brüsszel, 2024.7.25.
Edpb (2023) Vezetői összefoglaló. Az egyének digitális jogainak védelme. 2024. április 23. Letöltve: https://www.edpb.europa.eu/system/files/2024-08/edpb-executive-summary-2023_hu.pdf (Utolsó letöltés: 2025. 03. 01.)
Edpb 2024/08. sz. vélemény az érvényes hozzájárulásról a nagy online platformok által alkalmazott, hozzájárulást vagy díjfizetést megkövetelő modellekkel összefüggésben Az elfogadás időpontja: 2024. április 17.
European Commission (2017) Study on data in platform-tobusiness relations. Final Report. p. 8. Letöltve: https://op.europa.eu/en/publication-detail/-/publication/4af6cec1-48fb-11e8-be1d-01aa75ed71a1/language-en (Utolsó letöltés: 2025. 03. 01.)
WP242. A 29. cikk szerinti munkacsoport. Iránymutatás az adatok hordozhatóságáról. A legutóbbi felülvizsgálat és elfogadás időpontja: 2017. április 5.
Egyéb irodalom
Dudás Tamás (2024) Az USA innovál, Kína másol, az EU pedig szabályoz, tartja a mondás. Letöltve: https://napunk.dennikn.sk/hu/4209783/az-usa-innoval-kina-masol-az-eu-pedig-szabalyoz-tartja-a-mondas-ha-ezen-nem-valtoztat-europa-akkor-ipari-skanzenne-valhat/ (Utolsó letöltés: 2025. 09. 12.)
Edpb (2024) Az EDPB együttműködik az Európai Bizottsággal a GDPR és a piacfelügyelet kölcsönhatására vonatkozó iránymutatások kidolgozásában. Hír. Letöltve: https://www.edpb.europa.eu/news/news/2024/edpb-work-together-european-commission-develop-guidance-interplay-gdpr-and-dma_en (Utolsó letöltés: 2025. 03. 01.)
pwc.com (2023) Nagyot esett a 100 legnagyobb vállalat piaci tőkeértéke. Letöltve: https://www.pwc.com/hu/hu/sajtoszoba/2023/100_legnagyobb_vallalat_piaci_tokeerteke.html (Utolsó letöltés: 2025. 03. 01.) ■
Lábjegyzetek:
[1] A szerző PhD hallgató, Debreceni Egyetem, Marton Géza Állam- és Jogtudományi Doktori Iskola.